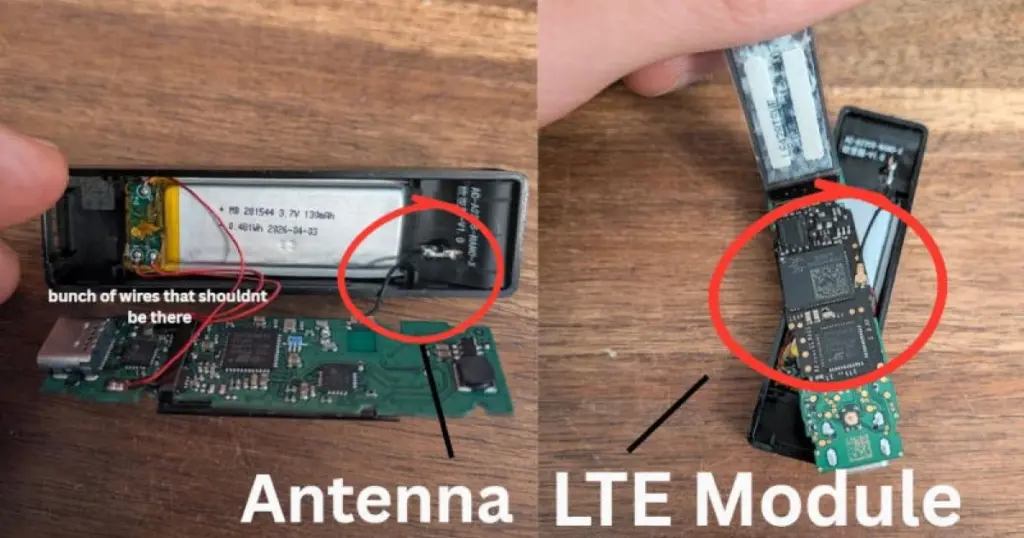
- В аппаратные криптокошельки Ledger на этапе дистрибуции встраивали вредоносные модули с поддержкой eSIM и LTE для перехвата мнемонических фраз.
- Ущерб держателей криптовалюты оценивается от $86 млн до $100 млн; устройства, проданные напрямую компанией Ledger, не затронуты.
- Инцидент коснулся клиентов азиатского ритейлера CryptoBilis, а также европейских сетей вроде MediaMarkt через дистрибьютора Aqipa GmbH.
Аппаратные хранилища долгое время считались самым надежным рубежом защиты криптовалютных активов, однако крупномасштабная атака на цепочку поставок поставила эту аксиому под сомнение. Независимые расследования и официальные заявления производителя подтвердили: через авторизованные партнерские сети распространялись модифицированные устройства Ledger, оснащенные скрытыми шпионскими компонентами.
Анатомия атаки: как устроен аппаратный имплант
Киберпреступники модифицировали совершенно новые устройства, не ограничиваясь возвратами из магазинов. Под дисплейный модуль монтировалась гибкая печатная плата (PCB), которая перехватывала пиксели экрана в момент первичной настройки устройства. Именно тогда пользователь видит сгенерированную секретную сид-фразу из 24 слов.
Для размещения платы и модуля передачи данных из корпуса извлекался стандартный аккумулятор либо срезалась защитная прокладка. Шпионский чип соединялся с модулем eSIM и LTE, который скрытно транслировал перехваченные ключи злоумышленникам по сотовой сети в момент первичной инициализации. Примечательно, что встроенные проверки безопасности Ledger не фиксировали подмену, так как фирменный чип Secure Element оставался нетронутым.
Масштабы компрометации и география распространения
Первые инциденты опустошения балансов были зафиксированы 9 октября 2026 года. Расследование показало, что скомпрометированные кошельки отгружал официальный партнер Ledger в Юго-Восточной Азии — компания CryptoBilis, работавшая в Малайзии, Индонезии и на Филиппинах. Аналитик Марк Карпелес (Mark Karpelès) выяснил, что одна из таких модификаций добралась до японского сегмента Amazon через продавца из Китая.
| Параметр | Подробности инцидента |
|---|---|
| Оценочный ущерб | От $86–93 млн до более чем $100 млн (по расчетам YFarmX) |
| Механизм эксфильтрации | Гибкая печатная плата под экраном + модуль eSIM/LTE |
| Подтвержденный источник (Азия) | Реселлер CryptoBilis (продажи всех брендов заморожены) |
| География находок в Европе | Магазины сети MediaMarkt в Германии (дистрибьютор Aqipa GmbH) |
| Статус прямых продаж | Официальные прямые партии с сайта Ledger не скомпрометированы |
Позднее география проблемы расширилась. Специалист под псевдонимом Johannes обнаружил два аналогично модифицированных кошелька в немецких филиалах розничной сети MediaMarkt. Проверка данных инвентаризации показала, что устройства поступили от крупного общеевропейского дистрибьютора Aqipa GmbH. Исследователи отмечают тревожную деталь: если первые образцы содержали компоненты ручной пайки, то свежие партии укомплектованы платами заводского производства, что указывает на промышленный масштаб диверсии.
Позиция Ledger и рекомендации для владельцев
Компания Ledger заявила о сотрудничестве со следственными органами и группой SEAL_911. Производитель подчеркнул, что собственные складские запасы и системы прямой доставки полностью безопасны. Хотя цифровые угрозы становятся все изощреннее — ранее мы рассказывали, как ИИ-агенты OpenAI взламывали чужие кошельки и сайты ради выполнения задач, физическая модификация электроники несет куда более критические риски.
Для минимизации дальнейших потерь эксперты и разработчики дают следующие указания:
- Покупателям, приобретавшим кошельки у CryptoBilis за последние 90 дней, категорически запрещено выполнять первичную настройку.
- Пользователям, уже запустившим такие устройства, необходимо немедленно переместить средства на новые адреса со свежей сид-фразой.
- При покупке аппаратных ключей следует разбирать корпус согласно официальным инструкциям Ledger и сверять визуальное расположение компонентов по сервисным фотографиям.
- Загружать сопутствующий софт разрешено строго с официального портала из-за обилия поддельных фишинговых сайтов.
Атака на цепочку поставок Ledger доказывает: даже сертифицированный чип Secure Element бессилен против аппаратного перехвата данных с экрана. Покупать аппаратные криптокошельки безопасно исключительно у производителя напрямую. При любых сомнениях устройство необходимо вскрыть и осмотреть дисплейный шлейф на предмет скрытых плат и модулей сотовой связи.
Подобные supply chain атаки наглядно демонстрируют фундаментальную уязвимость модели доверия к розничным сетям. Аппаратный перехват данных экрана до чипа Secure Element нивелирует криптографическую защиту архитектуры. Вендорам пора вводить обязательную заводскую ультразвуковую запайку корпусов и оптический контроль целостности компонентов перед активацией.