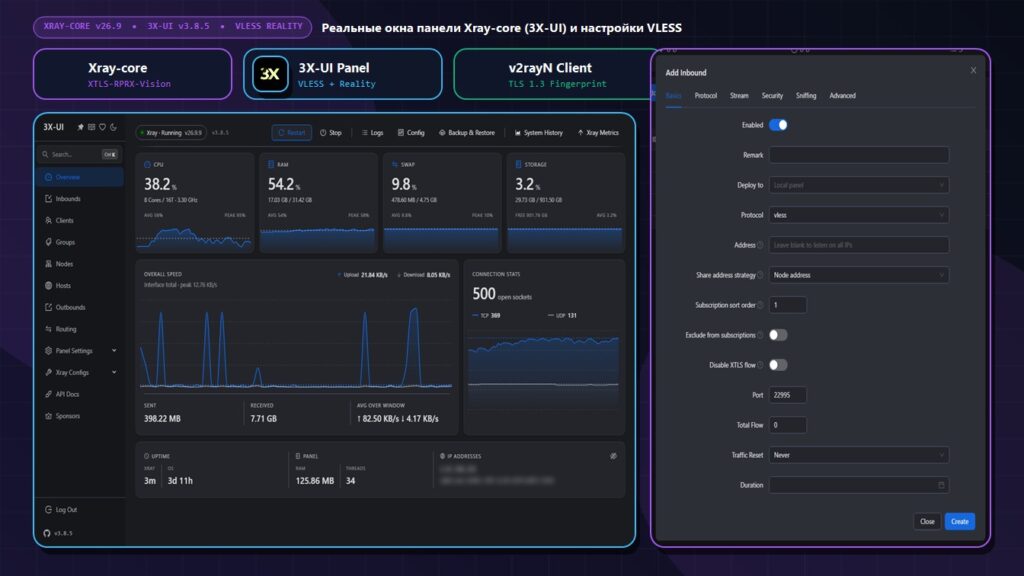
При проектировании защищённых корпоративных шлюзов поверх протокола TCP/TLS инженеры безопасности сталкиваются с двумя фундаментальными проблемами: накладными расходами двойного шифрования (TLS-inside-TLS Meltdown) и уязвимостью прокси-серверов к активному зондированию (Active Probing) со стороны автоматизированных сканеров вроде Shodan и Censys. В этой статье мы проведём побайтовый криптографический разбор протокола VLESS в связке с расширением XTLS-RPRX-Vision и механизмом аутентификации REALITY (стек Xray-core) с позиции защиты корпоративной инфраструктуры.
- Минимализм VLESS: в отличие от устаревшего VMess, протокол VLESS не имеет собственного избыточного слоя симметричного шифрования и синхронизируемых по времени заголовков — он полагается на криптостойкость внешнего слоя TLS 1.3 (RFC 8446) и передаёт только 16-байтовый
UUIDидентификатор сессии. - Технология REALITY (защита от Active Probing): внедряет одноразовую криптографическую подпись (
HMAC / Curve25519 ECDH+ShortId) непосредственно в поляSessionIdиRandomстандартного пакета TLS 1.3 ClientHello. Для любого внешнего сканера без приватного ключа узел неотличим от легитимного корпоративного веб-фронта. - Поток XTLS-RPRX-Vision: решает проблему «TLS внутри TLS» — после установки туннеля и прохождения внутреннего рукопожатия сервер переключается в режим прямой пересылки зашифрованных записей TLS (вплоть до ядерного
splice(2)на Linux), экономя до 40% ресурсов CPU и скрывая характерные размеры пакетов вложенного TLS. - Эмуляция отпечатков uTLS (JA3 / JA4): выравнивание порядка расширений TLS и списков шифронаборов под эталонные реализации современных браузеров (Chrome, Firefox, Safari).
1. Проблема классических TLS-туннелей: почему «TLS внутри TLS» и самоподписанные сертификаты уязвимы
Когда корпоративный инженер поднимает стандартный TLS-туннель (например, OpenVPN поверх TCP/443, Stunnel или ранние версии Trojan/VMess), возникает сразу три демаскирующих фактора, которые легко фиксируются как системами анализа трафика (DPI), так и внешними сканерами безопасности:
- Отпечаток сертификата и домена (Certificate & SNI Exposure): собственный TLS-сертификат корпоративного шлюза попадает в публичные логи Certificate Transparency (CT Logs), позволяя сканерам за секунды составить список всех закрытых узлов инфраструктуры компании.
- Уязвимость к Active Probing: если сторонний сканер отправляет на порт 443 нестандартный HTTP-запрос, прокси-сервер выдаёт специфический ответ или страницу-заглушку (Nginx fallback), по которой узел классифицируется как туннельный шлюз.
- Двойная инкапсуляция TLS-in-TLS: когда пользователь внутри TLS-туннеля открывает обычный HTTPS-сайт, пакет внутреннего TLS ClientHello и ServerHello упаковывается во внешний фрейм TLS Application Data (
0x17 0x03 0x03). Это не только удваивает нагрузку на CPU при шифрованииAES-GCM, но и создаёт характерную «ступенчатую» сигнатуру длин пакетов в начале каждой новой TCP-сессии.
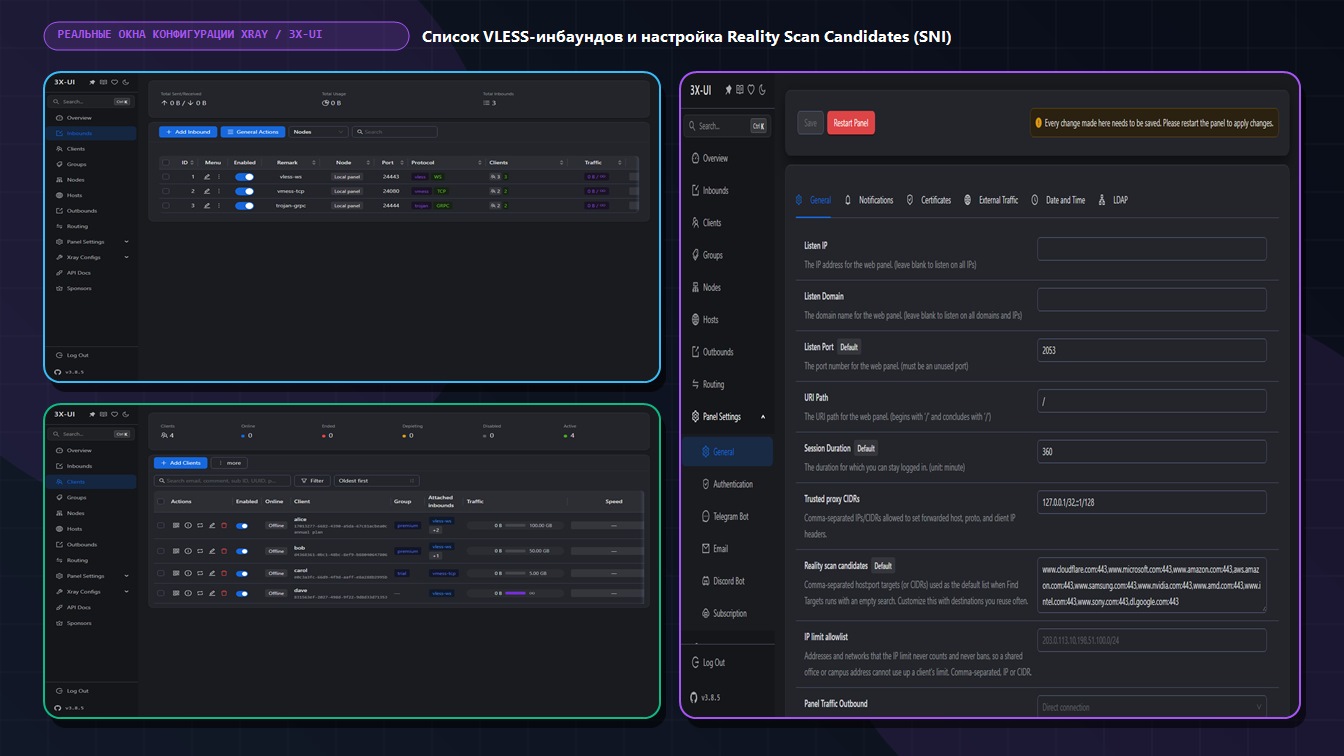
2. Как работает криптография REALITY внутри TLS 1.3 Handshake
Архитектура REALITY (разработанная командой проекта Xray-core) решает задачу предварительной аутентификации клиента на самом первом пакете TCP-рукопожатия — внутри стандартного сообщения TLS 1.3 ClientHello, не нарушая спецификацию IETF RFC 8446.
# Схема прохождения пакета TLS 1.3 ClientHello через шлюз с поддержкой REALITY:

[Клиент (PublicKey + UUID + ShortId)]
       |
       |  1. Генерирует эфемерную пару X25519 в расширении key_share
       |  2. Вычисляет общий секрет ECDH с известным PublicKey сервера
       |  3. Шифрует AEAD-блок (Версия + Timestamp + ShortId) и помещает его
       |     в 32-байтовое поле SessionId пакета ClientHello
       v
[Шлюз REALITY (PrivateKey)]
       |
       +--> [Проверка AEAD-тега в SessionId успешна?]
              |-- ДА (Свой клиент): Выдаёт валидный TLS 1.3 ServerHello,
              |   подписанный временным ключом, и открывает канал VLESS.
              |
              |-- НЕТ (Сканер / Чужой запрос / Active Prober):
                  Бесшовно проксирует TCP-поток на целевой фронт-сервер (dest),
                  возвращая сканеру 100% подлинный сертификат и ответ целевого узла.
Криптографическое преимущество для корпоративного периметра: При такой схеме корпоративный шлюз полностью защищён от Active Probing и перебора портов. Любой неавторизованный узел, не владеющий парой PublicKey + ShortId, взаимодействует с реальным публичным веб-сервером на уровне байтового релея, не получая никаких косвенных признаков наличия закрытого управляющего контура.
3. Роль потока XTLS-RPRX-Vision: устранение сигнатуры вложенного TLS
Даже если внешний слой рукопожатия идеально соответствует TLS 1.3, анализатор трафика может выявить туннель по первым 5–8 пакетам после установки соединения, когда внутри туннеля запускается вложенная HTTPS-сессия. Расширение xtls-rprx-vision устраняет эту проблему в два этапа:
- Этап 1 (Динамический Padding внутреннего рукопожатия): пока внутри туннеля идёт обмен первыми пакетами вложенного TLS (записи с байтами
0x16 0x03 ...), модуль Vision изменяет их длину случайным заполнением (padding), скрывая фиксированные размеры внутренних сертификатов и ключей. - Этап 2 (Прямой Splice без повторного шифрования): как только внутреннее соединение переходит к передаче зашифрованных данных (
0x17 0x03 0x03— TLS Application Data), Vision прекращает повторно шифровать эти пакеты внешним слоем TLS и переходит к прямой пересылке уже зашифрованных фреймов через системный вызов ядра Linuxsplice().
4. Сравнение архитектур TCP/TLS-туннелирования
| Характеристика | Shadowsocks (AEAD-2022) | VMess + WebSocket + TLS | Trojan-GFW / Trojan-Go | VLESS + XTLS-Vision + REALITY |
|---|---|---|---|---|
| Внешний протокол | Собственный поток (высокая энтропия с 1-го байта) | HTTPS / WebSocket (HTTP/1.1 Upgrade) | TLS 1.3 с собственным сертификатом | TLS 1.3 (аутентификация в ClientHello) |
| Устойчивость к Active Probing | Низкая / Средняя | Средняя (виден в CT Logs) | Средняя (виден в CT Logs) | Максимальная (прозрачный релей для чужих) |
| Двойное шифрование (TLS-in-TLS) | Присутствует | Присутствует (высокая нагрузка CPU) | Присутствует | Устранено (режим xtls-rprx-vision) |
| Отпечаток клиента JA3/JA4 | Отсутствует (не TLS) | Go / OpenSSL stdlib | Зависит от клиента | Полная эмуляция браузера через uTLS |
5. Анализ со стороны корпоративных систем NGFW и SOC: как мониторятся подобные соединения
С точки зрения специалистов по сетевой безопасности предприятия (Blue Team), протокол VLESS + Reality является одним из самых сложных объектов для пассивного сигнатурного анализа, поскольку его заголовки побайтно совпадают с TLS 1.3 и не содержат самоподписанных сертификатов. Поэтому в современных NGFW (уровня UserGate, PT NGFW, Palo Alto, Suricata) применяются косвенные телеметрические методы:
- Проверка несоответствия автономной системы (ASN / Reverse DNS Mismatch): если IP-адрес назначения принадлежит подсети хостинг-провайдера (VPS), но в поле
SNIпакета ClientHello указан домен крупного стороннего ресурса, чьи реальные A-записи никогда не указывали на эту автономную систему (ASN), корпоративный NGFW помечает сессию как SNI Spoofing / Domain Fronting Anomaly. - Анализ времени жизни соединения и мультиплексирования: обычная браузерная сессия открывает множество короткоживущих соединений к разным CDN-узлам и сопровождается предварительными DNS-запросами (A/AAAA/HTTPS), тогда как туннельный клиент устанавливает долгоживущие TCP-потоки к одному IP-адресу без предшествующего локального DNS-разрешения.
ClientHello является эталонным способом сокрытия критических управленческих шлюзов компании от внешнего сканирования (Zero-Trust Stealth Gateway), а для аналитиков SOC — поводом обязательно включать на периметре проверку соответствия SNI ↔ IP/ASN.
Часто задаваемые вопросы (FAQ)
Почему в протоколе VLESS отказались от собственного шифрования в пользу внешнего TLS 1.3?
Собственное шифрование внутри уже защищённого TLS-канала создавало избыточную вычислительную нагрузку (двойной проход AES-GCM или ChaCha20) и формировало предсказуемые накладные расходы заголовков. В сочетании с TLS 1.3 и XTLS-Vision повторное шифрование уже защищённого HTTPS-трафика не требуется.
Что такое отпечаток JA3 / JA4 и зачем используется библиотека uTLS?
Стандартные сетевые библиотеки языков Go, Python или C++ формируют пакет ClientHello со специфическим набором расширений TLS и криптографических кривых, отличным от обычных браузеров. Библиотека uTLS формирует структуру пакета побайтно идентичной современным версиям Chrome, Firefox или Safari, выравнивая хеш-отпечаток JA3/JA4.
Как технология REALITY защищает корпоративный сервер от сканеров Shodan и Censys?
Поскольку проверка криптографического ключа происходит в первом же пакете ClientHello, сервер никогда не предъявляет сканеру собственный сертификат и не отвечает нестандартными кодами ошибок, что делает невозможной индексацию шлюза в базах сетевых сканеров.
Как корпоративный межсетевой экран (NGFW) может обнаружить несоответствие SNI?
NGFW сопоставляет доменное имя из открытого расширения server_name (SNI) с реальными DNS-записями и принадлежностью IP-адреса автономной системе (BGP ASN). Если домен в SNI не принадлежит владельцу IP-подсети сервера, срабатывает правило детекта аномалии SNI.
- Исследование протокола AmneziaWG 3.1 и архитектуры Amnezia 5.0.1.5: рандомизация заголовков WireGuard и защита корпоративных туннелей от профилирования трафика
- Исследование архитектуры CSQTT (Rust / TURN / RTP): многопоточная инкапсуляция трафика в медиапотоки WebRTC и анализ сетевого диспетчера
- Протокол VLESS и архитектура XTLS Reality: криптографический анализ TLS 1.3 Handshake, защита от Active Probing и устранение двойного шифрования (Текущая статья)
- Сравнительный анализ современных сетевых протоколов (2026): Hysteria 2 (QUIC), TUIC v5, ShadowTLS v3, WireGuard и OpenVPN DCO в корпоративных сетях
- Технологии анализа трафика DPI и оптимизация фрагментации TCP/TLS-пакетов: архитектурный разбор стека Zapret (nfqws) и ByeDPI с позиции сетевой инженерии
Очень заинтересовала реализация Vision в связке со splice(2). А насколько сильно такой прямой проброс записей влияет на устойчивость к статистическому анализу длин пакетов современными DPI? И тестировал ли кто-то поведение REALITY при резкой смене ключей на целевом SNI-сервере?