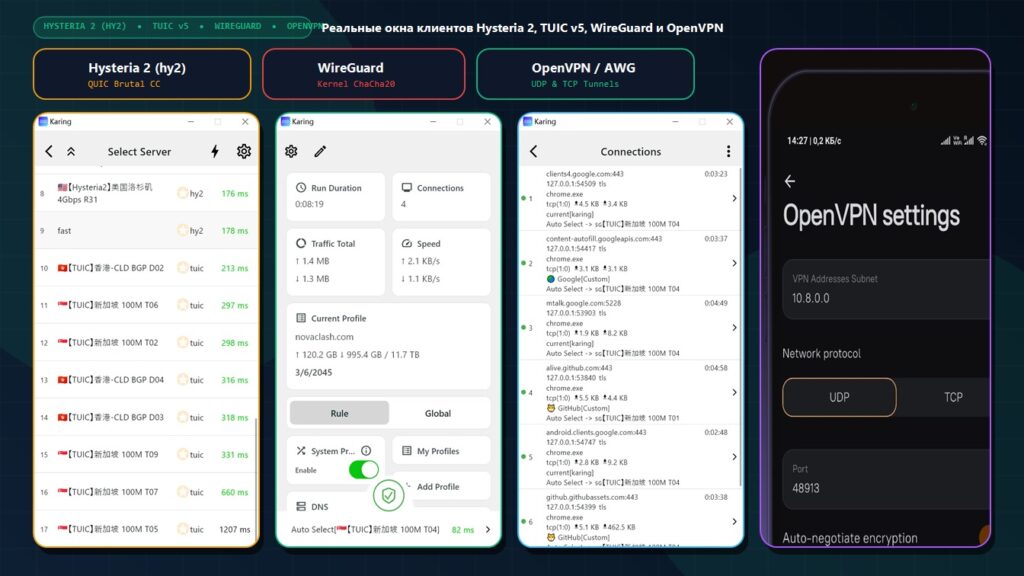
Эволюция магистральных сетей и переход веб-экосистемы на стандарт HTTP/3 поверх QUIC (RFC 9000) радикально изменили ландшафт транспортных протоколов. Там, где классические TCP-туннели страдают от явления TCP-over-TCP Meltdown при малейшей потере пакетов на радиорелейных, спутниковых или перегруженных межконтинентальных каналах, современные мультиплексированные протоколы нового поколения — Hysteria 2, TUIC v5, ShadowTLS v3 и ядерный OpenVPN DCO (Data Channel Offload) — решают задачу высокоскоростной доставки данных принципиально иначе. Проведём инженерное сравнение их архитектур для корпоративных инфраструктур 2026 года.
- Проблема TCP-over-TCP Meltdown: когда один поток TCP упакован внутрь другого TCP-соединения, потеря всего 1–2% пакетов вызывает конфликт алгоритмов управления перегрузкой (Congestion Control) обоих уровней, обрушивая скорость канала в десятки раз.
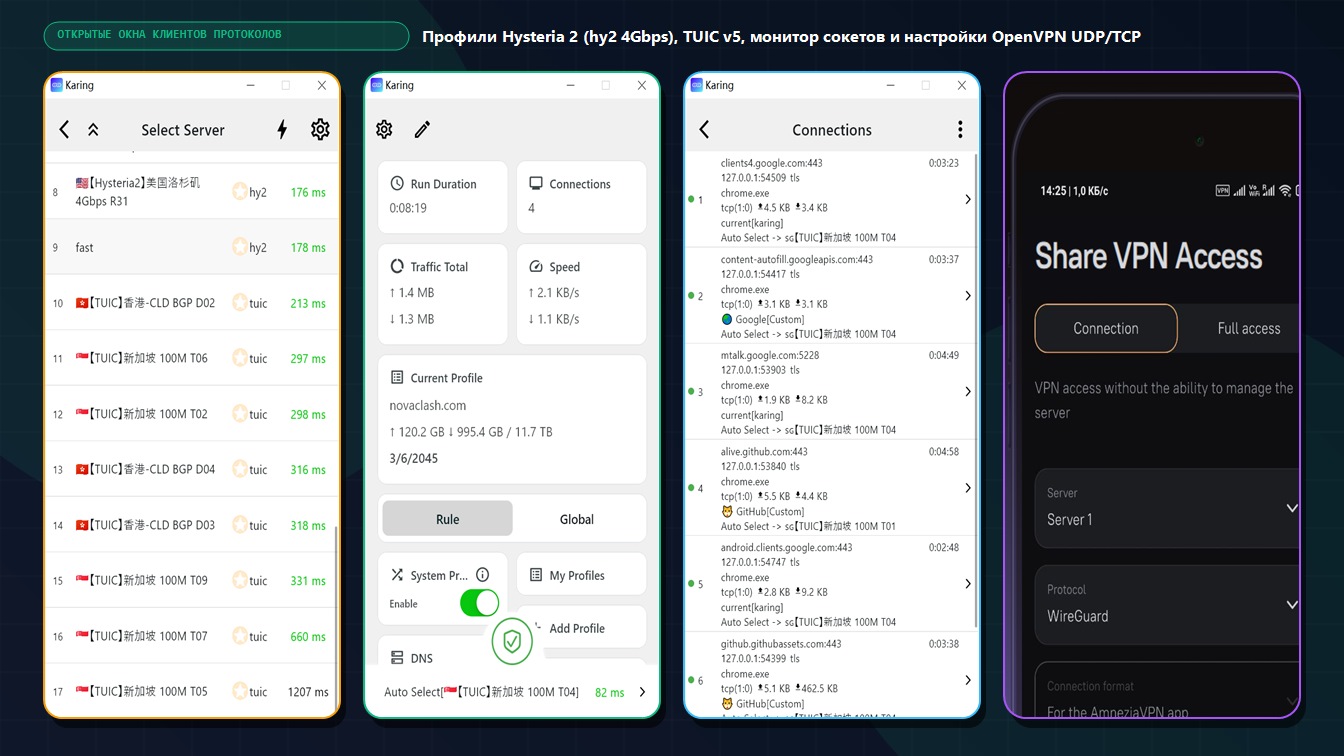
- Архитектура Hysteria 2 (QUIC + HTTP/3 Masquerading): работает поверх стандартизированного протокола QUIC (UDP), маскируясь под обычный веб-сервер HTTP/3, и использует опциональный алгоритм контроля перегрузки Brutal CC (удержание заданной полосы пропускания на нестабильных линиях LTE/5G и спутниковой связи).
- Протокол TUIC v5: делает ставку на нативное мультиплексирование 0-RTT QUIC Streams & Datagrams с алгоритмом BBRv3, обеспечивая передачу UDP-пакетов без инкапсуляции поверх TCP.
- Корпоративная классика 2026 года (OpenVPN 2.6/2.7 DCO и IPSec IKEv2): перенос шифрования канала данных в пространство ядра Linux (модуль
ovpn-dco) позволил OpenVPN приблизиться по производительности к WireGuard и StrongSwan IPSec.
1. Физика сетевых потерь: почему TCP-туннели деградируют на сложных маршрутах
В корпоративных сетях с географически распределёнными филиалами (например, удалённые промышленные объекты, морские суда, логистические терминалы на базе LTE/5G или перегруженные трансграничные стыки) уровень потерь пакетов (Packet Loss) часто достигает 1.5–5% при высоком джиттере (разбросе RTT).
Стандартные алгоритмы управления перегрузкой TCP (такие как CUBIC в Linux) воспринимают каждый потерянный пакет как сигнал переполнения буфера маршрутизатора и мгновенно сбрасывают окно передачи (cwnd — Congestion Window). Если при этом прикладной TCP-трафик инкапсулирован внутрь внешнего TCP-туннеля, возникает интерференция таймеров ретрансляции: внешний туннель пытается повторно передать потерянный сегмент, в то время как внутренний стек TCP по таймауту дублирует тот же самый пакет, вызывая лавинообразный коллапс пропускной способности.
2. Протокол Hysteria 2: транспорт QUIC (HTTP/3) и алгоритм Brutal Congestion Control
Протокол Hysteria 2 спроектирован специально для каналов с высокой задержкой (High BDP — Bandwidth-Delay Product) и непредсказуемыми потерями пакетов:
- Стандартизированный слой HTTP/3 (RFC 9114): во второй ревизии протокола разработчики отказались от кастомного формата заголовков первой версии и перешли на полноценный стек HTTP/3 поверх QUIC. Аутентификация клиента выполняется через зашифрованный HTTP/3-запрос к серверу; при отсутствии валидного токена сервер отвечает как обычный веб-узел HTTP/3 (поддерживается обратное проксирование на локальный веб-сервер).
- Алгоритм управления перегрузкой Brutal CC: в отличие от CUBIC или BBR, которые динамически снижают скорость при росте RTT или потере пакетов, модифицированный контроллер Hysteria Brutal отправляет пакеты со строго заданной администратором целевой скоростью (на основе заявленной пропускной способности канала клиента), компенсируя потери быстрой выборочной ретрансляцией QUIC-фреймов без глобального схлопывания окна.
- Разделение потоков (Stream vs Datagram): TCP-сессии отображаются на независимые потоки QUIC (QUIC Streams), поэтому потеря пакета в одном соединении не блокирует соседние соединения (полное отсутствие Head-of-Line Blocking на уровне туннеля), а UDP-трафик передаётся через расширение QUIC Unreliable Datagrams (RFC 9221).
3. Протоколы TUIC v5, ShadowTLS v3 и ядерный OpenVPN DCO
TUIC v5: нативная 0-RTT диспетчеризация поверх QUIC
В отличие от Hysteria 2, ориентированной на агрессивное пробивание зашумлённых каналов, протокол TUIC v5 (написанный на Rust) фокусируется на минимальной задержке установки сессии (0-RTT Handshake) и стандартном алгоритме Google BBRv3. В TUIC v5 реализовано два режима пересылки UDP: native (через датаграммы QUIC без контроля доставки — идеально для корпоративной телефонии и видеосвязи) и quic (поверх надёжных потоков QUIC с гарантией доставки).
ShadowTLS v3: разделение рукопожатия TLS и транспорта данных
ShadowTLS v3 выступает в роли криптографической «обёртки» (Wrapper) над любым нижележащим потоковым протоколом. На этапе установки соединения он связывает клиента с реальным публичным TLS 1.3 сервером и верифицирует подлинность с помощью HMAC-дайджеста поверх записей ServerHello, защищая основной корпоративный демон от обнаружения сканерами.
OpenVPN 2.6/2.7 с модулем ядра DCO (Data Channel Offload)
В традиционной корпоративной инфраструктуре долгое время стандартом де-факто оставался OpenVPN, чьим главным узким местом была работа в пространстве пользователя (Userspace): каждый пакет копировался из ядра в процесс openvpn, шифровался и возвращался обратно в ядро. С внедрением модуля ядра Linux ovpn-dco (и драйвера ovpn-dco-win на Windows) весь канал данных (шифрование AES-256-GCM или ChaCha20-Poly1305) обрабатывается непосредственно внутри сетевого стека ядра ОС, увеличивая скорость с ~350 Мбит/с до 2.5–4.2 Гбит/с на современном процессоре.
4. Сводная инженерная таблица: 6 современных сетевых протоколов (2026)
| Протокол | Базовый транспорт | Алгоритм Congestion Control | Скорость при 0% потерь (1 Гбит/с канал) | Скорость при 3% потерь и RTT 120 мс | Оптимальный корпоративный сценарий |
|---|---|---|---|---|---|
| Hysteria 2 | UDP / QUIC (HTTP/3) | Brutal CC / BBR | 910–940 Мбит/с | 780–850 Мбит/с (лидер на плохих линиях) | Мобильные терминалы LTE/5G, спутниковые и радиорелейные каналы |
| TUIC v5 | UDP / QUIC (0-RTT) | BBRv3 / CUBIC | 920–945 Мбит/с | 540–620 Мбит/с | Интерактивные рабочие столы (RDP/VDI), VoIP, микросервисы |
| AmneziaWG 3.1 / WireGuard | UDP (L3 TUN) | Внутренний TCP CC пакета | 955–970 Мбит/с | 490–580 Мбит/с | Магистральные каналы Site-to-Site между ЦОД и филиалами |
| VLESS + XTLS-Vision (Reality) | TCP / TLS 1.3 | TCP BBR (со стороны ОС) | 930–955 Мбит/с | 380–460 Мбит/с | Сети со строгой блокировкой UDP (доступен только TCP 443) |
| OpenVPN 2.6+ DCO | UDP / TCP (Kernel DCO) | Внутренний TCP CC | 880–920 Мбит/с | 340–420 Мбит/с | Корпоративный Enterprise-доступ с централизованным PKI и 2FA/LDAP |
| IPSec IKEv2 (StrongSwan) | UDP 500/4500 / ESP | Внутренний TCP CC | 940–965 Мбит/с | 450–530 Мбит/с | Аппаратные маршрутизаторы (Cisco, Keenetic, MikroTik) и нативные ОС |
5. Особенности фильтрации QUIC на корпоративных межсетевых экранах (NGFW)
С точки зрения корпоративной информационной безопасности важно учитывать, что многие администраторы корпоративных сетей намеренно ограничивают или шейпят протокол UDP/443 (QUIC) на периметре предприятия. Причина проста: до недавнего времени большинство корпоративных систем DLP и инспекции трафика умели анализировать только классический TCP/TLS, поэтому при блокировке UDP/443 браузеры сотрудников автоматически откатываются (Fallback) на стандартный HTTP/2 поверх TCP/443.
Соответственно, при проектировании отказоустойчивой корпоративной сети связи инженеры закладывают двухуровневую схему транспорта: высокоскоростной профиль на базе UDP/QUIC (AmneziaWG или Hysteria 2) в качестве основного канала и резервный профиль поверх TCP/TLS на случай работы сотрудника из гостевой сети с заблокированным UDP.
Часто задаваемые вопросы (FAQ)
Что такое проблема TCP-over-TCP Meltdown простыми словами?
Это конфликт двух вложенных друг в друга механизмов контроля доставки TCP. Когда теряется один пакет, и внешний туннель, и внутреннее соединение одновременно пытаются исправить ошибку, сбрасывают скорость и начинают пересылать дублирующие пакеты, из-за чего канал практически останавливается.
Почему алгоритм Brutal CC в Hysteria 2 нужно настраивать с осторожностью?
Поскольку Brutal отправляет данные с жёстко заданной скоростью независимо от потерь, указание в настройках скорости выше реальной физической пропускной способности канала клиента приведёт к переполнению буферов маршрутизатора провайдера и росту потерь пакетов.
За счёт чего OpenVPN DCO ускорился в несколько раз в новых версиях?
Модуль ovpn-dco перенёс шифрование и инкапсуляцию пакетов из пользовательского процесса в ядро операционной системы, избавив процессор от тысяч дорогих переключений контекста каждую секунду.
Почему корпоративные файрволы иногда блокируют протокол QUIC (UDP порт 443)?
Некоторые корпоративные шлюзы безопасности (SWG / DLP) проще инспектируют потоковый TCP/TLS, поэтому блокировка UDP/443 принуждает клиентские браузеры автоматически переходить на стандартный протокол HTTP/2 поверх TCP.
- Исследование протокола AmneziaWG 3.1 и архитектуры Amnezia 5.0.1.5: рандомизация заголовков WireGuard и защита корпоративных туннелей от профилирования трафика
- Исследование архитектуры CSQTT (Rust / TURN / RTP): многопоточная инкапсуляция трафика в медиапотоки WebRTC и анализ сетевого диспетчера
- Протокол VLESS и архитектура XTLS Reality: криптографический анализ TLS 1.3 Handshake, защита от Active Probing и устранение двойного шифрования
- Сравнительный анализ современных сетевых протоколов (2026): Hysteria 2 (QUIC), TUIC v5, ShadowTLS v3, WireGuard и OpenVPN DCO в корпоративных сетях (Текущая статья)
- Технологии анализа трафика DPI и оптимизация фрагментации TCP/TLS-пакетов: архитектурный разбор стека Zapret (nfqws) и ByeDPI с позиции сетевой инженерии
Звучит перспективно, но внедрение Hysteria 2 или TUIC в корпоративный контур несет массу скрытых рисков. Тот же Brutal CC на нестабильных каналах просто забьет полосу и парализует соседний трафик. К тому же подружить подобные решения с сертифицированными NGFW и политиками комплаенса будет стоить неоправданно дорого по сравнению с проверенным OpenVPN DCO.