В современной сетевой инженерии всё больший интерес вызывают исследовательские проекты, изучающие инкапсуляцию пакетного трафика уровня L3 (TUN) внутрь стандартных мультимедийных протоколов реального времени — STUN / TURN (RFC 5766) и RTP / SRTP (RFC 3550). Одним из наиболее технологически показательных открытых репозиториев 2026 года стал некоммерческий исследовательский проект CSQTT (github.com/amurcanov/csqtt), написанный на Rust (Edition 2024) и Kotlin Compose. Разберём внутреннее устройство его 72-поточного диспетчера, алгоритмы устранения блокировки начала очереди (Head-of-Line Blocking) и особенности работы с TURN-релеями.
- Принцип инкапсуляции TURN/RTP: CSQTT создаёт локальный виртуальный сетевой интерфейс
TUNна клиенте и инкапсулирует шифрованные фреймы в потоки протоколов TURN (ChannelBind) и RTP, которые на сетевом уровне имеют профиль зашифрованного аудио/видеозвонка WebRTC. - Многопоточная агрегация (до 72 сессий): поскольку одиночный медиапоток TURN-релея часто имеет шейпинг полосы пропускания (около 2–3 Мбит/с под видеозвонок), ядро на Rust агрегирует до 72 параллельных криптосессий, достигая 159.92 Мбит/с (Upload / Download) в Linux E2E-тестах при загрузке всего ~18% одного логического ядра CPU на сервере.
- Диспетчер Class-Aware Round Robin: разделение пакетов на три класса приоритета (
Smallдо 164 Б,Medium165–999 Б,Bulkот 1000 Б) с пакетным системным вводом-выводом черезsendmmsg/recvmmsg. - Строго некоммерческий статус: код распространяется по лицензии PolyForm Noncommercial License 1.0.0 — автор прямо запрещает любую коммерческую эксплуатацию, продажу или интеграцию в платные сервисы.
1. Протоколы STUN/TURN и RTP в корпоративных сетях: почему медиатрафик имеет особый профиль
В любой корпоративной сети, использующей системы видеоконференцсвязи (WebRTC, SIP-телефонию, корпоративные мессенджеры), узлы за строгим симметричным NAT (Symmetric NAT) не могут установить прямое P2P-соединение. Для этого стандарт IETF RFC 5766 / RFC 8656 предусматривает серверы TURN (Traversal Using Relays around NAT).
С точки зрения сетевого оборудования и систем качества обслуживания (QoS / DiffServ) трафик TURN + RTP/SRTP обладает тремя фундаментальными свойствами:
- Критичность к джиттеру и задержкам: голосовые и видеопакеты передаются по UDP небольшими фреймами с высокой частотой; любая глубокая буферизация на промежуточном узле разрушает синхронизацию речи и видео.
- Стандартная процедура
AllocateиChannelBind: после привязки канала данные передаются с минимальным 4-байтовым заголовком TURN ChannelData (2 байта номера канала0x4000–0x7FFF+ 2 байта длины), внутри которого лежит зашифрованный полезный блок. - Ограничение скорости одиночного потока: публичные и корпоративные медиарелеи рассчитывают полосу одного потока под битрейт HD-видеозвонка (обычно от 1.5 до 3.5 Мбит/с).
Разбор реального интерфейса приложения CSQTT v2.1.9 (by amurcanov)
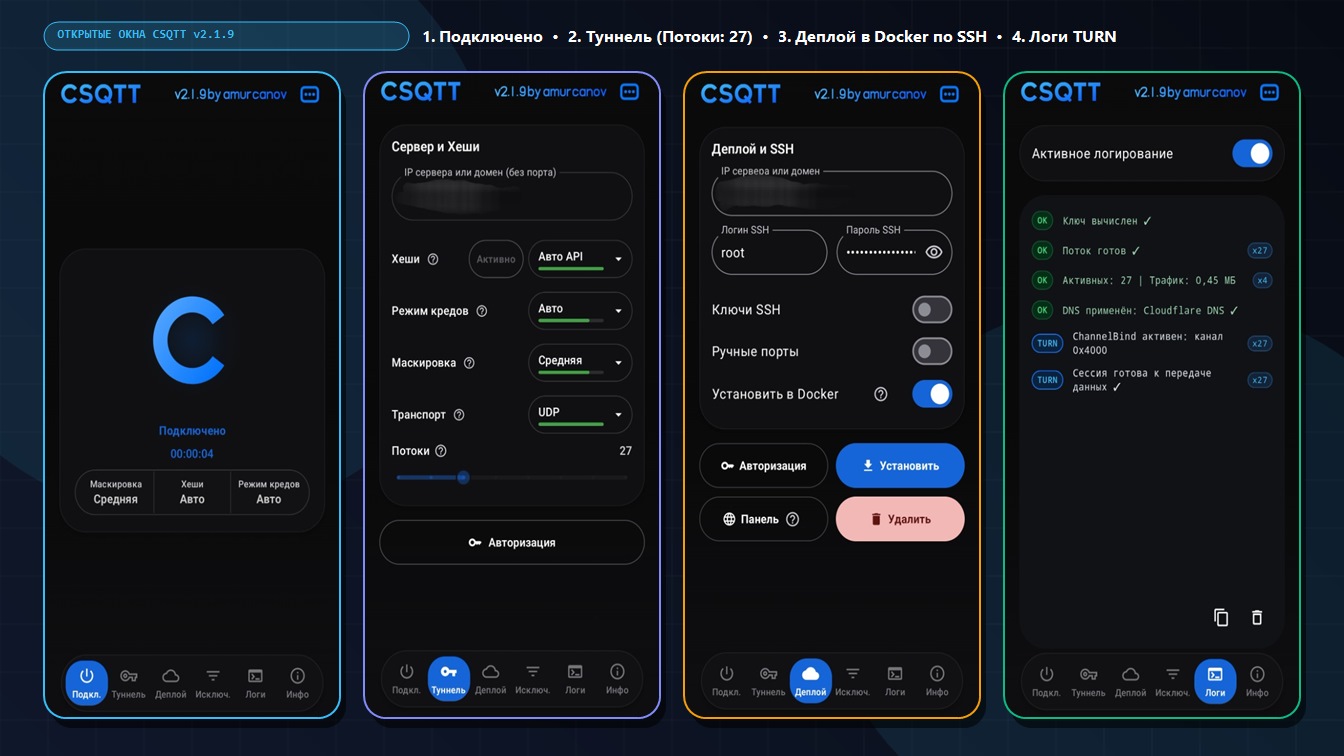
Архитектура клиентского приложения CSQTT v2.1.9 построена вокруг шести функциональных разделов нижней панели навигации (Подкл., Туннель, Деплой, Исключ., Логи, Инфо), объединяющих управление локальным туннелем и оркестрацию серверного узла:
- Экран «Подкл.» (Статус криптосессии): отображает главный индикатор соединения с фирменной литерой
C, таймер активной сессии и сводную карточку текущих параметров (Маскировка: Средняя,Хеши: Авто,Режим кредов: Авто). - Вкладка «Туннель» (Сервер и Хеши): позволяет задать IP-адрес или домен сервера (без указания порта), включить автоматическую синхронизацию хешей через API (
Хеши: Активно / Авто API), выбратьРежим кредов (Авто), профиль обфускации (Маскировка: Средняя), транспортный протокол (UDP) и ползунком настроить число параллельных мультиплексируемых потоков (например,Потоки: 27). - Вкладка «Деплой» (Деплой и SSH): реализует концепцию автоматизированного развёртывания собственного узла (Self-Hosted Provisioning) прямо со смартфона — достаточно указать
IP сервера или домен,Логин SSH (root)иПароль SSH(или приватныеКлючи SSH), активировать тумблер «Установить в Docker» и нажатьУстановить. Здесь же расположены кнопкиАвторизацияи быстрого перехода в веб-интерфейс управления сервером (Панель). - Вкладка «Логи» (Активное логирование): выводит гранулярную телеметрию установки многопоточного TURN-туннеля в реальном времени:
[OK] Ключ вычислен ✓,[OK] Поток готов ✓ (x27),[OK] DNS применён: Cloudflare DNS ✓,[TURN] ChannelBind активен: канал 0x4000 (x27)и[TURN] Сессия готова к передаче данных ✓ (x27).
2. Инженерный разбор ядра CSQTT на Rust: как агрегируются 72 криптосессии
Главная архитектурная задача, которую решает исследовательский стек amurcanov/csqtt (а также совместимые кроссплатформенные клиенты для десктопа luminescq/focsq и iOS), — объединить десятки узкополосных TURN/RTP-потоков в единый высокоскоростной виртуальный канал без разрушения порядка TCP-пакетов (Out-of-Order Reordering) и без перегрузки процессора смартфона или сервера.
Диспетчер пакетов Class-Aware Round Robin
В актуальной ревизии CSQTT разработчики отказались от ресурсоёмкого поиска «наименее загруженного потока» на горячем пути (hot path) в пользу детерминированного планировщика Class-Aware Round Robin. Все пакеты, поступающие с интерфейса TUN, классифицируются по размеру и типу:
| Класс трафика | Типы сетевых пакетов и размер | Размер серии (Chunk) | Размер пачки UDP (Batch) | Инженерная цель |
|---|---|---|---|---|
| Small (Приоритетный) | DNS, ICMP, управляющие флаги TCP (SYN/FIN/RST/ACK), пакеты до 164 байт |
4 пакета | 16 | Минимизация пинга и мгновенное прохождение TCP ACK без ожидания в очереди за крупными пакетами |
| Medium (Средний) | Интерактивный веб-трафик, API-запросы, пакеты 165–999 байт | 16 пакетов | 64 | Сбалансированная доставка средних фреймов HTTP/2 и HTTP/3 |
| Bulk (Потоковый) | Крупные сегменты загрузки файлов и видеопотоков от 1000 байт и выше | 32 пакета | 128 | Максимальная утилизация системных вызовов ядра через групповую отправку |
Оптимизация системных вызовов Linux: sendmmsg, recvmmsg и пакетный TUN
На высоких скоростях при работе с 72 параллельными UDP-сокетами главная точка деградации производительности в ОС Linux — это стоимость переключения контекста между пространством пользователя (Userspace) и ядром (Kernel space) на каждый отдельный системный вызов sendto() и recvfrom(). В Rust-ядре CSQTT применены три низкоуровневые оптимизации:
- Векторный сетевой ввод-вывод (
sendmmsgиrecvmmsg): отправка и чтение до 128 UDP-дейтаграмм за один системный вызов с инициализацией только фактически задействованных дескрипторов пачки. - Пакетная запись в интерфейс TUN (Burst TUN Write): возвратный трафик записывается в виртуальный сетевой адаптер сериями до 64 пакетов подряд при однократной проверке готовности файлового дескриптора, что устраняет лишние пробуждения планировщика
epoll. - Защита от TCP Reordering и Replay-атак: поскольку разные потоки TURN-релея могут иметь разный джиттер (например, пакет №10 пришёл по потоку #3 быстрее, чем пакет №9 по потоку #2), приёмный буфер выравнивает последовательность перед инжекцией в стек TCP/IP и отсекает дубликаты в скользящем окне.
# Архитектура серверного и клиентского стека CSQTT (Rust 2024 + SQLite WAL)
# Поддерживаемые серверные архитектуры: Linux amd64 (статический ELF без привязки к glibc), arm64, armv7
# Поддерживаемые клиентские ABI: Android arm64-v8a, armeabi-v7a, x86_64

[TUN Interface] --> [Class-Aware Dispatcher (Small/Medium/Bulk)]
                        |--> Worker #01..#72 (Crypto Session + Replay Window)
                        |--> Batched UDP I/O (sendmmsg / recvmmsg)
                        |--> TURN ChannelBind / RTP Encapsulation
                        |--> Server Rust Dataplane (159.92 Mbps @ 18% 1 vCPU)
3. Управление DNS-профилями и криптографическая привязка устройств (Device Binding)
Отдельного внимания с точки зрения архитектуры безопасности заслуживают два механизма управления в серверной панели CSQTT (работающей поверх встроенной базы данных SQLite в режиме WAL):
- Горячая смена резолвера внутри туннеля (Live
TUNCONFPush): администратор может переключать профиль разрешения доменных имён (включая Яндекс DNS77.88.8.8, НСДИ, BI.ZONE DNS, Ростелеком, Cloudflare, Quad9, AdGuard, NextDNS) без разрыва активных TURN-потоков. Сервер рассылает управляющий фреймTUNCONFпо уже установленным криптосессиям, а клиент на лету обновляет настройки системного VPN-интерфейса. При этом все DNS-запросы приложений идут строго внутри защищённого туннеля, исключая DNS Leak на стороне локального провайдера. - Инвариант привязки пароля к
device_id: при первом успешном подключении токен доступа жёстко связывается с аппаратным идентификатором клиентского устройства в таблице SQLite. Попытка использовать скомпрометированный конфигурационный ключ с другого устройства автоматически отклоняется сервером на этапе рукопожатия.
4. Взгляд со стороны корпоративной защиты (SOC / NGFW): анализ многопоточных TURN-туннелей
Для архитекторов корпоративной безопасности и разработчиков систем глубокого анализа трафика (DPI / NGFW) проект CSQTT представляет собой классический пример мимикрии под мультимедийный протокол. Как системы мониторинга отличают настоящий видеозвонок от инкапсулированного L3-туннеля?
- Кардинальность параллельных сессий (Session Fan-Out): обычный клиент видеоконференцсвязи открывает от 1 до 4 потоков RTP/SRTP (аудио, видео, демонстрация экрана, резервный канал FEC). Одновременная инициализация 18–72 параллельных сессий
ChannelBindс одного IP-адреса клиента на один и тот же пул релеев является ярким статистическим индикатором мультиплексирования. - Профиль потребления полосы и асимметрия потока: в реальном звонке битрейт кодировщика (Opus / VP9 / AV1) удерживается в узком коридоре с постоянной частотой кадров (например, 30 или 60 пакетов в секунду), тогда как при передаче файлов через туннель возникают резкие пики (bursts) пакетов максимального размера MTU.
sendmmsg/recvmmsg, приоритизация мелких TCP ACK/DNS-пакетов и агрегация десятков независимых потоков позволяют получить 160 Мбит/с при минимальной нагрузке на процессор. Для специалистов ИБ этот проект — отличное учебное пособие по анализу инкапсуляции в протоколы WebRTC/TURN и настройке поведенческих триггеров в корпоративных системах NGFW.
Часто задаваемые вопросы (FAQ)
Можно ли использовать исходный код CSQTT в коммерческих продуктах или платных сервисах?
Категорически нет. Проект распространяется под строгой некоммерческой лицензией PolyForm Noncommercial License 1.0.0. Автор репозитория (amurcanov) прямо запрещает любую продажу, перепродажу или интеграцию кода в платные услуги.
Зачем диспетчеру CSQTT нужно разделение пакетов на классы Small, Medium и Bulk?
Без приоритизации возникает эффект Bufferbloat и Head-of-Line Blocking: когда пользователь загружает большой файл (пакеты Bulk по 1400 байт), короткие пакеты DNS-запросов и подтверждений TCP ACK встают в конец общей очереди, из-за чего пинг вырастает в несколько раз и падает скорость отклика интерфейса.
Почему серверный бинарник CSQTT собирается как статический ELF?
Статическая компиляция на Rust устраняет зависимость от версии системной библиотеки glibc на целевом сервере, что позволяет одинаково надёжно запускать один и тот же исполняемый файл на Ubuntu 20.04, 22.04, 24.04, 26.04 и Debian 12/13 как через systemd, так и внутри Docker.
Как обеспечивается защита от утечки DNS-запросов при смене DNS-профиля?
При смене профиля в веб-панели сервер отправляет команду TUNCONF внутри уже зашифрованного канала, а клиент перенастраивает локальный интерфейс TUN без разрыва соединения. Все DNS-запросы приложений инкапсулируются в туннель и разрешаются только после выхода с серверного узла.
- Исследование протокола AmneziaWG 3.1 и архитектуры Amnezia 5.0.1.5: рандомизация заголовков WireGuard и защита корпоративных туннелей от профилирования трафика
- Исследование архитектуры CSQTT (Rust / TURN / RTP): многопоточная инкапсуляция трафика в медиапотоки WebRTC и анализ сетевого диспетчера (Текущая статья)
- Протокол VLESS и архитектура XTLS Reality: криптографический анализ TLS 1.3 Handshake, защита от Active Probing и устранение двойного шифрования
- Сравнительный анализ современных сетевых протоколов (2026): Hysteria 2 (QUIC), TUIC v5, ShadowTLS v3, WireGuard и OpenVPN DCO в корпоративных сетях
- Технологии анализа трафика DPI и оптимизация фрагментации TCP/TLS-пакетов: архитектурный разбор стека Zapret (nfqws) и ByeDPI с позиции сетевой инженерии
Идея с 72 сессиями выглядит красиво на бумаге, но на практике такой паттерн мгновенно вызовет подозрения у любого нормального NGFW. Корпоративный мониторинг быстро выявит аномальный объем трафика для якобы одного звонка, да и накладные расходы на поддержание стольких сокетов в нестабильных мобильных сетях явно преуменьшены.
Гонял csqtt на тестовом контуре между двумя филиалами со строгим NGFW. Многопоточность реально спасает скорость, но на нестабильных каналах с высоким джиттером из-за переупорядочивания UDP-пакетов TCP внутри туннеля начинает сильно проседать. Советую вручную уменьшать число сессий до 16-24 и обязательно тюнить MTU на TUN-интерфейсе до 1360.