Классический протокол WireGuard произвёл революцию в корпоративной криптографии благодаря лаконичной кодовой базе и высокой скорости шифрования ChaCha20-Poly1305 в пространстве ядра Linux. Однако с точки зрения сетевой стеганографии и защиты корпоративных каналов от профилирования трафика (Traffic Fingerprinting) базовый WireGuard обладает фундаментальной архитектурной особенностью: детерминированными заголовками фиксированной длины. В этом инженерном разборе мы исследуем архитектуру открытого стека Amnezia 5.0.1.5 и эволюцию транспортного протокола AmneziaWG 3.1 - от динамических диапазонов Magic-заголовков до выравнивания статистической энтропии пакетов.
- Уязвимость базового WireGuard к профилированию: фиксированный 4-байтовый заголовок типа сообщения (
0x01..0x04) и строго предсказуемый размер пакетов рукопожатия (148 байтдля Handshake Initiation и92 байтадля Handshake Response) позволяют системам анализа трафика идентифицировать туннель по первому же UDP-пакету. - Эволюция в AmneziaWG 3.1: переход от статических констант к динамическим диапазонам заголовков
H1-H4, инъекции сигнатурных CPS-пакетов (I1-I5, эмулирующих профили стандартных UDP-протоколов вроде QUIC, STUN и DNS) и сглаживанию таймингов между пакетами. - Архитектура Amnezia 5.0.1.5 для сектора Enterprise: концепция Self-Hosted Container Orchestration - автоматическое развёртывание изолированных микроконтейнеров по SSH на собственном корпоративном сервере без сторонних контроллеров и утечки метаданных.
- Взгляд со стороны SOC / Blue Team: современные корпоративные межсетевые экраны NGFW переходят от простых сигнатурных проверок первых 4 байт UDP к анализу распределения длины пакетов и межпакетных интервалов (IAT - Inter-Arrival Time).
1. Почему классический WireGuard мгновенно определяется анализаторами трафика
Разработанный Джейсоном Доненфельдом протокол WireGuard (основанный на фреймворке Noise_IKpsk2) изначально проектировался как сверхбыстрая замена громоздким IPSec и OpenVPN. В нём намеренно отсутствуют механизмы согласования криптографических наборов (Cipher Suites) и сложная инкапсуляция TLS: все узлы используют единый стек Curve25519, ChaCha20-Poly1305, BLAKE2s и SipHash24.
Именно эта детерминированность делает классический WireGuard прозрачным для любого сетевого анализатора уровня L4/L7 (Wireshark, Suricata, Zeek или аппаратных комплексов DPI/NGFW):
- Статические первые 4 байта (Message Type + Reserved Zeroes): каждый пакет начинается с однобайтового идентификатора типа (
0x01- Initiation,0x02- Response,0x03- Cookie Reply,0x04- Transport Data), за которым следуют три нулевых зарезервированных байта (0x00 0x00 0x00). - Фиксированная геометрия рукопожатия: пакет Handshake Initiation всегда имеет длину ровно 148 байт UDP-пейлоада, пакет Handshake Response - ровно 92 байта, а Cookie Reply - 64 байта.
- Отсутствие энтропии размеров на этапе установки сессии: достаточно простейшего BPF-фильтра (Berkeley Packet Filter) из двух строк, чтобы со 100%-ной точностью выделить начало сессии WireGuard в гигабитном магистральном потоке.
# Пример BPF/Wireshark-фильтра, детектирующего стандартный WireGuard Handshake:
udp and (
  (udp.length == 156 and udp[8:4] == 0x01000000) or
  (udp.length == 100 and udp[8:4] == 0x02000000)
)
2. Архитектура протокола AmneziaWG 3.1: от мусорных пакетов к статистической мимикрии
Проект AmneziaWG представляет собой модифицированный форк протокола WireGuard (реализованный как на языке Go в пространстве пользователя amneziawg-go, так и в виде модуля ядра Linux и драйвера Windows), задачей которого является устранение детерминированных сигнатур на транспортном уровне UDP без изменения базовой криптографии Noise_IK.
Инженерный инсайт: В ранних ревизиях протокола (AmneziaWG 1.0 и 1.5) основная защита строилась на отправке нескольких случайных «мусорных» пакетов (Jc) перед рукопожатием и подмене констант H1-H4. Однако если администратор оставлял параметры по умолчанию или использовал фиксированные значения заголовков, анализаторы трафика быстро обучались детектировать саму аномалию - серию высокоэнтропийных UDP-пакетов перед 148-байтовым фреймом. В ветке AmneziaWG 2.0-3.1 (интегрированной в релиз клиента Amnezia 5.0.1.5) модель обфускации была переработана на уровне структуры фреймов и сигнатурной эмуляции.
Ключевые параметры заголовков и пакетов в AmneziaWG 3.1
- Динамические диапазоны Magic-заголовков (
H1,H2,H3,H4): вместо фиксированных значений1..4или одиночных 32-битных чисел поддерживается задание непересекающихся числовых диапазонов (например,H1 = 104500100-104500999). При отправке каждого пакета клиент и сервер выбирают псевдослучайное значение внутри согласованного диапазона, что исключает статическую сигнатуру первых 4 байт. - Случайный префикс рукопожатия (
S1,S2,S3,S4): к пакетам Handshake Initiation, Response, Cookie и Transport Data добавляется псевдослучайный префикс заданной длины (S1иS2байт), смещающий офсеты открытых криптографических полейsender_indexиephemeral_public_key, а также изменяющий общую длину пакета (уже не 148 и 92 байта). - Шумовой трейлинг перед рукопожатием (
Jc,Jmin,Jmax): генерация от1доJcпредваряющих пакетов со случайным размером в коридоре[Jmin; Jmax], размывающих временной и объёмный профиль старта сессии. - Сигнатурная эмуляция прикладных UDP-протоколов (
I1-I5/ CPS - Custom Protocol Signature): механизм тегированных шаблонов (<b 0x...>статические байты,<r N>криптостойкие случайные байты,<t>метка времени,<c>счётчик пакетов), позволяющий перед началом сессии обменяться валидными по структуре заголовками QUIC Initial (RFC 9000), STUN Binding Request (RFC 5389) или DTLS/WebRTC.
# Пример исследовательской конфигурации интерфейса AmneziaWG 3.1 (анализ структуры параметров)
[Interface]
PrivateKey = <CORP_NODE_PRIVATE_KEY>
Address = 10.28.0.2/32
DNS = 10.28.0.1

# Параметры шумовых пакетов и смещения длины заголовков
Jc = 4
Jmin = 64
Jmax = 512
S1 = 44
S2 = 76

# Динамические диапазоны типов сообщений (вместо статических 1, 2, 3, 4)
H1 = 214050100-214050900
H2 = 318090100-318090900
H3 = 412030100-412030900
H4 = 519070100-519070900

# Шаблон CPS-инициализации (эмуляция структуры QUIC Long Header + случайный Connection ID)
I1 = <b 0xc00000000108><r 16><b 0x00><t><r 64>
3. Сравнительная таблица: Классический WireGuard против AmneziaWG и корпоративных аналогов
| Параметр архитектуры | Стандартный WireGuard | OpenVPN 2.6 DCO | AmneziaWG 1.5 | AmneziaWG 3.1 (Клиент 5.0.1.5) |
|---|---|---|---|---|
| Транспортный уровень | UDP (фиксированный формат) | UDP / TCP | UDP (модифицированный) | UDP + CPS-профилирование |
| Идентификатор заголовка | Статический 0x01..0x04 |
Opcode + Session ID | Статические числа H1-H4 |
Динамические диапазоны H1-H4 + S1-S4 |
| Размер Handshake Init | Строго 148 байт | Варьируется (TLS) | 148 + S1 байт |
Динамический + преамбула I1-I5 |
| Накладные расходы CPU | Минимальные (эталон) | Средние (AES-GCM в ядре) | +3-5% к базовому WG | +4-7% к базовому WG (только на старте) |
| Устойчивость к пассивному DPI | Низкая (детект по 1 пакету) | Низкая (TLS/Opcode сигнатура) | Средняя | Высокая (мимикрия под QUIC/STUN) |
| Корпоративное назначение | Внутриоблачные связи (VPC) | Легаси удалённый доступ | Базовые Site-to-Site каналы | Защита внешних стыков от сканирования и MITM |
4. Архитектурные особенности клиента и сервера Amnezia 5.0.1.5 в корпоративной среде
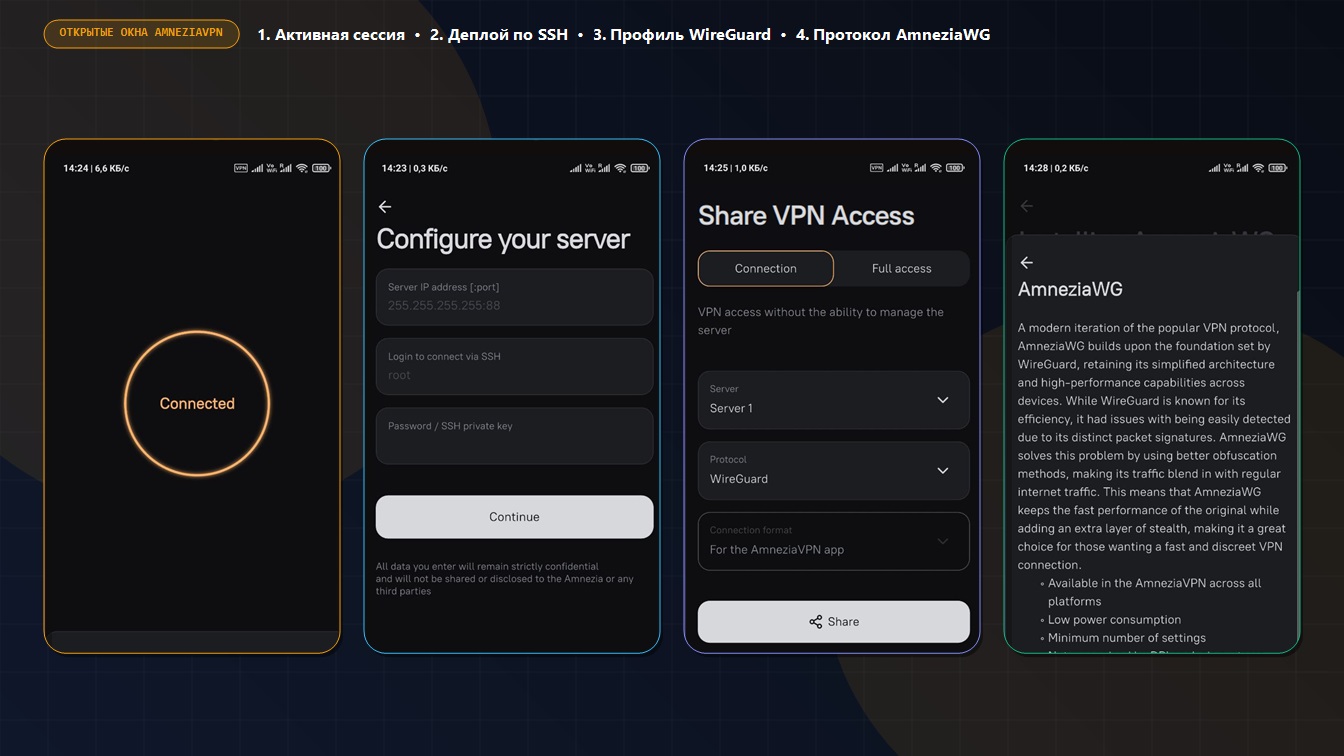
С точки зрения корпоративной архитектуры (SecOps / DevOps) ключевое отличие платформы Amnezia 5.0.1.5 от коммерческих облачных сервисов заключается в модели Zero-Trust Self-Hosted:
- Отсутствие централизованного провайдера: клиент подключается по протоколу SSH (порт 22 или нестандартный порт управления) напрямую к выделенному серверу компании и автоматически разворачивает изолированные Docker-контейнеры (
amnezia-awg,amnezia-xray,amnezia-dns). - Криптографическая изоляция ключей: приватные ключи узлов генерируются непосредственно на устройстве администратора и целевом сервере, не передаваясь через внешние облачные API.
- Селективная маршрутизация корпоративных подсетей (Split-Tunneling): в версии 5.0.1.5 реализовано раздельное туннелирование как по спискам IP/CIDR-подсетей (например, направление в защищённый туннель только трафика к корпоративным GitLab, Jira и закрытым БД
10.0.0.0/8), так и на уровне конкретных процессов ОС.
Преимущества для корпоративной ИБ
- Полное сохранение криптографической стойкости протокола WireGuard (
ChaCha20-Poly1305) при нулевой нагрузочной деградации после завершения рукопожатия. - Защита корпоративных шлюзов от автоматизированного сканирования (Shodan / Censys): сервер не отвечает на пакеты без точного совпадения параметров
S1/S2,H1-H4и серверного публичного ключа. - Открытый исходный код клиента и серверных контейнеров, доступный для внутреннего аудита службы ИБ.
Ограничения и нюансы внедрения
- Работа исключительно поверх UDP: в сетях, где корпоративный или гостевой файрвол полностью блокирует исходящий UDP-трафик (оставляя только TCP 80/443), протокол AmneziaWG не сможет установить соединение.
- При использовании в пространстве пользователя (Userspace
amneziawg-go) на скоростях свыше 2-5 Гбит/с накладные расходы на переключение контекста выше, чем у нативного ядерного модуля Linux. - Требует синхронного обновления конфигурации
H1-H4иS1-S2на всех клиентских терминалах при ротации параметров безопасности.
5. Взгляд со стороны SOC и инженеров NGFW: как детектируются модифицированные UDP-туннели
Для специалистов подразделений мониторинга (Blue Team / SOC), задача которых - контролировать периметр предприятия и выявлять несанкционированные туннели внутри корпоративной сети, исследование AmneziaWG 3.1 показывает, почему устаревшие сигнатурные правила больше не работают:
- Анализ энтропии Шеннона: полезная нагрузка зашифрованных пакетов WireGuard / AmneziaWG имеет энтропию, близкую к идеальному белому шуму (~7.95-7.99 бит на байт), начиная сразу после заголовка. Если преамбула
I1имитирует заголовок QUIC Initial, но последующий поток не содержит валидного ответа ServerHello и не следует спецификации квитирования QUIC, глубокий поведенческий анализатор NGFW фиксирует расхождение состояний (State Machine Anomaly). - Корреляция размеров и таймингов (Flow Telemetry): даже при случайном префиксе
S4пакеты транспортных данных сохраняют характерную кратность выравнивания (padding до 16 байт + 16 байт тега аутентификации Poly1305).
Часто задаваемые вопросы (FAQ)
Снижает ли AmneziaWG 3.1 скорость передачи данных по сравнению с обычным WireGuard?
На этапе активной передачи данных (Transport Data) снижение пропускной способности практически отсутствует (менее 2-4%), так как шумовые пакеты Jc и сигнатурные преамбулы I1-I5 отправляются только в момент инициализации криптосессии (раз в несколько минут при рекейинге).
Каково основное назначение self-hosted туннелей AmneziaWG в корпоративной инфраструктуре?
Криптографические туннели и собственные шлюзы применяются для технологических нужд бизнеса: защиты распределённых корпоративных каналов связи (Site-to-Site), безопасного удалённого доступа сотрудников к внутренним ресурсам компании и предотвращения перехвата трафика в ненадёжных сетях, что является базовым требованием стандартов информационной безопасности.
Чем диапазонные заголовки H1-H4 в AmneziaWG 3.1 отличаются от ранних версий?
В ранних версиях каждому из четырёх типов пакетов присваивалось одно новое статическое число вместо 1-4. В ревизиях 2.0-3.1 задаётся целый числовой интервал, и каждый новый пакет получает случайный заголовок из этого интервала, что исключает формирование постоянной байтовой сигнатуры.
Как корпоративный файрвол NGFW отличает настоящий QUIC от эмуляции через параметры I1-I5?
Продвинутый NGFW проверяет двустороннюю валидность состояния соединения: в настоящем соединении HTTP/3 (QUIC) за пакетом Client Initial с открытым ключом следует расшифровка заголовка по стандартному солевому ключу RFC 9001 и валидный Server Initial, тогда как в туннеле за преамбулой сразу идёт поток с закрытыми ключами Noise_IK.
- Исследование протокола AmneziaWG 3.1 и архитектуры Amnezia 5.0.1.5: рандомизация заголовков WireGuard и защита корпоративных туннелей от профилирования трафика (Текущая статья)
- Исследование архитектуры WebRTC-, TURN- и RTP-туннелей: анализ медиапотоков, сетевых диспетчеров и практическая реализация в CSQTT
- Протокол VLESS и архитектура XTLS Reality: криптографический анализ TLS 1.3 Handshake, защита от Active Probing и устранение двойного шифрования
- Сравнительный анализ современных сетевых протоколов (2026): Hysteria 2 (QUIC), TUIC v5, ShadowTLS v3, WireGuard и OpenVPN DCO в корпоративных сетях
- Технологии анализа трафика DPI и оптимизация фрагментации TCP/TLS-пакетов: архитектурный разбор стека zapret2 v1.0.5.2 (bol-van) и ByeByeDPI (romanvht)
Гоняю AmneziaWG уже пару месяцев между филиалами. Скорость держит отлично в отличие от OpenVPN, но на мобильных клиентах батарейка улетает быстрее из-за постоянного реконнекта при смене вышек. Советую сразу выставлять MTU не выше 1280 и аккуратно тюнить параметры мусорных пакетов Jc, иначе некоторые корпоративные шлюзы начинают дропать трафик.