В современной сетевой инженерии и корпоративной кибербезопасности ключевое значение имеет исследование того, как аппаратно-программные комплексы глубокого анализа пакетов (DPI - Deep Packet Inspection и NGFW - Next-Generation Firewalls) обрабатывают фрагментированные, сегментированные и внеочередные (Out-of-Order) пакеты стека TCP/IP. Выход версии zapret2 v1.0.5.2 от разработчика bol-van/zapret2 стал крупным обновлением автономного инструмента второго поколения для исследования архитектуры и стресс-тестирования систем DPI, принесшим динамический скриптинг стратегий десинхронизации на языке Lua и улучшенную обработку очередей NFQUEUE/WinDivert. В свою очередь, для мобильных пользователей эталонным примером локального манипулирования TCP/TLS-пакетами выступает приложение ByeByeDPI от romanvht (github.com/romanvht/ByeByeDPI) на базе движка ciadpi. Разберём физику этих процессов, архитектуру zapret2 и ByeByeDPI, а также методы защиты корпоративных систем обнаружения вторжений (IDS Suricata / NGFW) от фрагментационных аномалий.
- Автономный инструмент второго поколения zapret2 v1.0.5.2 (bol-van): масштабная эволюция проекта с переходом от статичного C-кода к динамическому описанию стратегий на языке Lua, поддержкой многопоточных очередей
nfqws2(Linux),winws2(Windows WinDivert) и готовыми сборками для роутеров OpenWrt. - Приложение ByeByeDPI от romanvht (GPL-3.0): Android-клиент с открытым исходным кодом (
github.com/romanvht/ByeByeDPI), реализующий локальную фрагментацию TCP/TLS без root-прав через системныйVpnServiceи демонciadpi(127.0.0.1:1080). - Не являются VPN-сервисами: ни zapret2, ни ByeByeDPI не туннелируют трафик через сторонние прокси-узлы и не скрывают IP-адрес отправителя - они производят локальную модификацию заголовков и сегментацию пакетов в строгом соответствии с RFC 9293 (TCP) и RFC 8446 (TLS).
- Асимметрия DPI и веб-сервера: магистральные сенсоры инспектируют миллионы потоков в секунду под жёстким лимитом памяти на сессию, в то время как конечный сервер (Nginx/Envoy) выделяет полноценный буфер сборки потока в ядре ОС.
- Рекомендации для Blue Team (Suricata 7+ / NGFW): для закрытия слепых зон корпоративные файрволы должны задействовать принудительную потоковую нормализацию (Stream Normalization), проверку контрольных сумм и склеивание последовательных записей TLS Record до передачи данных L7-инспектору.
1. Как устроены современные комплексы анализа трафика DPI и NGFW
Чтобы понимать механику взаимодействия сетевого стека ОС с промежуточными фильтрами, необходимо разделить комплексы инспекции трафика на две архитектурные категории по способу включения в оптическую или медную магистраль:
| Параметр архитектуры | Пассивный анализатор (Passive DPI / TAP / SPAN) | Активный инлайн-комплекс (Inline DPI / Корпоративный NGFW) |
|---|---|---|
| Способ подключения к сети | Через оптический разветвитель (Optical Splitter) или зеркалирование порта (SPAN); видит копию трафика | В разрыв канала связи (In-line); каждый пакет физически проходит через сетевые карты комплекса |
| Способ воздействия на соединение | Инжекция управляющих пакетов TCP RST или редиректа HTTP 302 / TLS Alert быстрее ответа реального сервера |
Может как модифицировать поток, так и физически отбрасывать (Drop) отдельные пакеты или буферизовать всю сессию |
| Ресурсы на сборку потока (TCP Reassembly) | Ограничены: хранение полных буферов внеочередных сегментов для 100 Гбит/с трафика требует огромного объёма быстрой памяти | Высокие на уровне предприятия: NGFW может задержать отправку первого сегмента на сервер, пока не соберёт весь ClientHello |
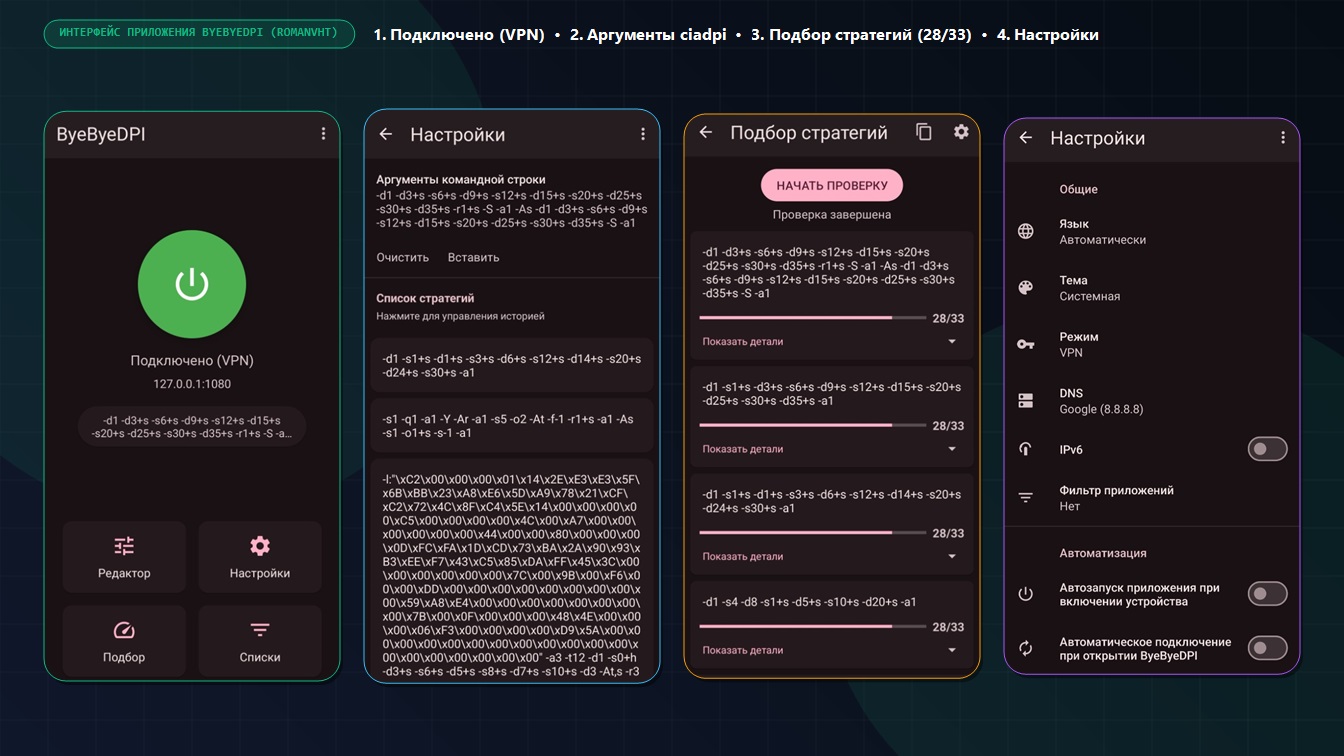
Разбор реального интерфейса приложения ByeByeDPI от romanvht
На представленных реальных скриншотах открытого Android-приложения ByeByeDPI (репозиторий romanvht/ByeByeDPI) показана практическая реализация управления демоном ciadpi:
- 1. Главный экран («Подключено (VPN)» -
127.0.0.1:1080): отображает статус локального сервиса на петлевом интерфейсе, вывод действующей строки параметров фрагментации (-d1 -d3+s -s6+s -d9+s -s12+s -d15+s -s20+s -d25+s -s30+s -t 15 -a 2 -q1 -Y -At -f-1 -r1+s -As) и четыре кнопки быстрого управления:Редактор,Настройки,ПодбориСписки. - 2. Экран «Аргументы командной строки»: тумблер «Использовать аргументы командной строки» для ручного ввода ключей демона
ciadpi(смещения-s, внеочередная отправка-d, фрагментация TLS-r1+s, автодесинхронизация-At/-As) и сохранённый «Список стратегий». - 3. Экран «Подбор стратегий» («Проверка завершена - 28/33»): встроенный инструмент автоматического аудита сетевого стека, который последовательно проверяет предустановленные комбинации сегментации TCP/TLS и выводит процент успешных рукопожатий (например, 28 из 33 стратегий успешно).
- 4. Экран «Настройки → Общие»: переключение режима (локальный
VPNчерез системныйVpnServiceили чистыйProxySOCKS5 на порту1080), адресDNS (8.8.8.8), поддержкаIPv6и фильтр приложений.
2. Анализ TCP/TLS-рукопожатия: какие поля анализирует инспектор уровня L7
При установке защищённого соединения по протоколу TLS 1.3 (RFC 8446) после завершения классического трёхэтапного рукопожатия TCP (SYN → SYN-ACK → ACK) клиент отправляет первый пакет данных - TLS ClientHello (обычно размером от 517 до 1400 байт с учётом гибридных постквантовых ключей X25519MLKEM768 в браузерах 2026 года).
Внутри этого пакета в открытом (незашифрованном) виде передаются критические метаданные сессии:
- Расширение
server_name(SNI - тип0x0000): содержит доменное имя запрашиваемого узла в виде открытой ASCII-строки. - Расширение
application_layer_protocol_negotiation(ALPN - тип0x0010): указывает список прикладных протоколов (h2,http/1.1). - Отпечаток параметров (JA3 / JA4): последовательность номеров расширений, поддерживаемых групп эллиптических кривых и алгоритмов подписи.
Простейший потоковый парсер на стороне промежуточного узла ожидает увидеть весь блок ClientHello (или как минимум заголовок TLS Record 0x16 0x03 0x01 и расширение SNI) внутри одного первого TCP-сегмента, следующего сразу за ACK.
3. Архитектура zapret2 v1.0.5.2 (bol-van/zapret2): автономный инструмент второго поколения
Версия zapret2 v1.0.5.2 представляет собой масштабную эволюцию базового проекта zapret от разработчика bol-van/zapret2. Проект полностью автономен, не требует обращений к внешним серверам или облачной инфраструктуре и предназначен для тестирования устойчивости сетевых фильтров и DPI-комплексов к нестандартной обработке пакетов.
Ключевые архитектурные новшества zapret2 v1.0.5.2
- Динамический движок стратегий на языке Lua: фундаментальное отличие zapret2 от первой версии - вынос логики анализа и модификации пакетов в скрипты на Lua. Сетевые инженеры могут динамически комбинировать параметры атак (смещение сегментов, фальшивые заголовки, подмену SNI) без перекомпиляции бинарных файлов демона.
- Кроссплатформенные демоны второго поколения (
nfqws2,tpws,winws2):nfqws2- работает через подсистему ядра LinuxNFQUEUE, перехватывая исходящие и транзитные пакеты на уровнеiptables / nftables.winws2- автономная реализация для Windows на базе драйвера перехвата пакетов WinDivert.tpws- прозрачный прокси уровня L4/L7 сокетов пространства пользователя с минимальным потреблением памяти.- Готовые оптимизированные сборки для роутеров OpenWrt (
zapret2-v1.0.5.2-openwrt-embedded.tar.gz) с поддержкой архитектур MIPS, ARM и x86.
- Механизмы десинхронизации очередей (Desync Engine):
- Сегментация L4 (
split2/multisplit): разбиение первого пакета TLS ClientHello на несколько TCP-сегментов по границам заголовка TLS и поля SNI. - Внеочередная отправка (
disorder2/multidisorder): отправка сегмента с более высокимSEQраньше начального сегмента, что сбивает с толку сенсоры без буфера Out-of-Order. - Фальшивые пакеты (
fake/badsum/ttl): отправка инжектированного пакета с намеренно заниженным TTL (умирающего до веб-сервера) или неверной контрольной суммой TCP Checksum, который сбрасывает DPI, но игнорируется целевым узлом.
- Сегментация L4 (
# Схема работы очереди NFQUEUE и движка Lua в zapret2 v1.0.5.2:

[Приложение / Браузер]
        |
        v  (Формирует TLS 1.3 ClientHello)
[Стек TCP/IP ядра Linux]
        |
        v  (Правило nftables: tcp dport 443 ct original packets 1-6 queue num 200)
[Демон nfqws2 (bol-van/zapret2) + Lua Engine]
        |--> Исполняет скрипт десинхронизации: split2 по офсету SNI + fake TTL
        v
[Физический сетевой интерфейс NIC] --> [Тестируемый NGFW / IDS] --> [Целевой веб-сервер]
4. Архитектурный разбор ByeByeDPI от romanvht (github.com/romanvht/ByeByeDPI) на базе ciadpi
В то время как zapret2 ориентирован на маршрутизаторы OpenWrt, серверы Linux и рабочие станции Windows, на мобильных устройствах Android эталонным клиентским решением стал проект ByeByeDPI (github.com/romanvht/ByeByeDPI) от разработчика romanvht.
Проект распространяется под открытой лицензией GNU General Public License v3.0 (GPL-3.0) и решает задачу запуска низкоуровневых техник манипулирования TCP/TLS-сегментами на стандартных смартфонах без наличия root-прав:
- Использование локального системного VpnService: Android не позволяет непривилегированным приложениям перехватывать пакеты сетевого стека через сокеты ядра. ByeByeDPI поднимает виртуальный TUN-интерфейс
VpnServiceисключительно для локального редиректа трафика в петлевой адрес127.0.0.1:1080, где работает встроенный нативный демонciadpi. При этом никакой внешний трафик не передаётся через сторонние прокси - весь стек остаётся строго на устройстве пользователя. - Фрагментация записей TLS Record (
--tlsrec): разделение структурыClientHelloна две независимые валидные записи TLS Record (RFC 8446) прямо на уровне генерации фреймов в пространстве пользователя. - Подбор и бенчмаркинг стратегий (экран «28/33»): встроенный тестовый модуль автоматически прогоняет тестовые HTTPS-сессии через 33 предустановленные комбинации аргументов
ciadpi(смещение-s, задержка-d, тайм-ауты-t, триггеры-At/-As), позволяя инженеру наглядно оценить, какие методы сборки трафика активны на маршруте.
5. Рекомендации для инженеров ИБ (Blue Team): как настроить корпоративный NGFW и IDS Suricata для корректной сборки фрагментированных потоков
С точки зрения защиты корпоративного периметра (когда перед службой ИБ стоит задача не допустить нарушения корпоративных политик DLP, фильтрации фишинговых доменов или командных серверов C2 вредоносного ПО с помощью техник сегментации split / tlsrec / disorder), администраторам корпоративных межсетевых экранов NGFW и сенсоров IDS/IPS необходимо соблюдать четыре инженерных правила:
- Обязательная потоковая реассемблия TCP (Stateful TCP Stream Reassembly): в конфигурациях корпоративных сенсоров (например, в
suricata.yamlблокstream.reassembly) должна быть включена полная сборка внеочередных сегментов с достаточной глубиной буфера (depth: 1mb) до передачи потока парсеру прикладного уровня TLS. - Сборка фрагментированных записей TLS Record (Multi-Record ClientHello Parsing): парсер TLS на корпоративном шлюзе не должен ограничиваться анализом первой записи
0x16 0x03 0x01- он обязан склеивать последовательные фрагменты Handshake Protocol до полного получения структурыClientHello. - Нормализация трафика в режиме Inline (Traffic Scrubber / Normalizer): корпоративный межсетевой экран, стоящий в разрыв канала, должен отбрасывать пакеты с некорректными контрольными суммами TCP (
checksum-validation: yes), нормализовать полеTTL(предотвращая атаки типа TTL Insertion, когда пакет доходит до сенсора IDS, но умирает за один хоп до целевого сервера) и очищать нестандартные данные срочностиTCP Urgent Pointer (OOB). - Инспекция QUIC (UDP/443): поскольку в протоколе QUIC пакет
Client Initialтакже может быть фрагментирован на несколько криптофреймов (CRYPTO frames) в разных номерах пакетов или снабжён начальным заполнением, корпоративный NGFW должен либо поддерживать реассемблию фреймов QUIC по RFC 9000, либо принудительно переводить трафик филиала на контролируемый стек TCP/TLS.
# Пример эталонной настройки корпоративной системы IDS/IPS Suricata 7+
# для защиты от десинхронизации TCP-стека и фрагментации TLS ClientHello:

stream:
  memcap: 512mb
  checksum-validation: yes      # Отбрасывать пакеты с невалидной контрольной суммой TCP
  inline: yes                   # Режим строгой нормализации потока в разрыв канала
  reassembly:
    memcap: 1gb
    depth: 1mb                  # Глубина буфера сборки потока
    toserver-chunk-size: 2560
    raw: yes

app-layer:
  protocols:
    tls:
      enabled: yes
      detection-ports:
        dp: 443, 8443
      ja3-fingerprints: auto
ja4-fingerprints: autoЧасто задаваемые вопросы (FAQ)
Что нового появилось в zapret2 v1.0.5.2 по сравнению с первой версией zapret?
Ключевое отличие версии zapret2 v1.0.5.2 от bol-van - переход на скриптовый движок Lua для описания стратегий десинхронизации, появление нового демона для Windows winws2 на базе WinDivert, многопоточная обработка очередей NFQUEUE в ядре Linux и оптимизированные бинарные пакеты для маршрутизаторов OpenWrt.
Кто является автором приложения ByeByeDPI на скриншотах?
Приложение ByeByeDPI создано разработчиком romanvht (github.com/romanvht/ByeByeDPI) под лицензией GPL-3.0. Оно выступает графическим интерфейсом и локальным VpnService для Android, упаковывая C-демон ciadpi для работы без прав root.
Являются ли zapret2 и ByeByeDPI VPN-программами или прокси-сервисами?
Нет. Они не создают зашифрованных туннелей к сторонним серверам, не скрывают и не меняют IP-адрес устройства. Это локальные сетевые утилиты, изменяющие только размер и порядок отправки собственных TCP/TLS-сегментов сетевого стека ОС.
Почему веб-сервер без ошибок принимает пакет ClientHello, разбитый на несколько частей?
Потому что протокол TCP (RFC 9293) по своей природе является потоковым (Byte-Stream Protocol). Для прикладного сервера не имеет значения, пришли ли 600 байт рукопожатия одним сегментом или тремя сегментами - ядро ОС склеит их в единый непрерывный буфер сокета.
В чём разница между сегментацией на уровне TCP (split) и фрагментацией записи TLS (tlsrec)?
При split одна запись TLS разрезается на два транспортных сегмента TCP. При tlsrec сам протокол TLS формирует две отдельные валидные записи TLS Record (0x16), поэтому даже если файрвол полностью собрал поток TCP, его парсер TLS всё равно должен уметь объединять несколько записей Handshake подряд.
- Исследование протокола AmneziaWG 3.1 и архитектуры Amnezia 5.0.1.5: рандомизация заголовков WireGuard и защита корпоративных туннелей от профилирования трафика
- Исследование архитектуры WebRTC-, TURN- и RTP-туннелей: анализ медиапотоков, сетевых диспетчеров и практическая реализация в CSQTT
- Протокол VLESS и архитектура XTLS Reality: криптографический анализ TLS 1.3 Handshake, защита от Active Probing и устранение двойного шифрования
- Сравнительный анализ современных сетевых протоколов (2026): Hysteria 2 (QUIC), TUIC v5, ShadowTLS v3, WireGuard и OpenVPN DCO в корпоративных сетях
- Технологии анализа трафика DPI и оптимизация фрагментации TCP/TLS-пакетов: архитектурный разбор стека zapret2 v1.0.5.2 (bol-van) и ByeByeDPI (romanvht) (Текущая статья)
Полгода гоняю nfqws на домашнем роутере с OpenWrt. Трюк со сплитом TLS ClientHello через disorder отрабатывает на ура, но с QUIC и UDP-пакетами стабильности меньше, часть сессий просто молча дропается. Советую сразу отключать HTTP/3 в браузере или явно резать 443 порт по UDP в iptables, тогда TCP-сегментация тянет трафик без единого разрыва.