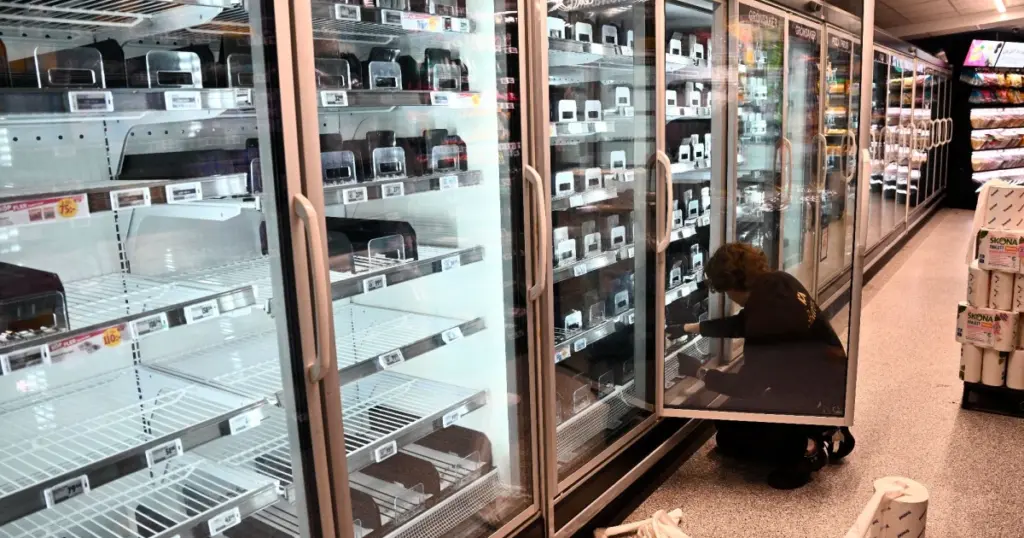
- Вторая волна кибератак поразила холодильные системы супермаркетов в Бельгии, Швеции, Ирландии, Люксембурге и Эстонии.
- Хакерам удалось удаленно поднять температуру в морозильниках до 50°C, что привело к порче продуктов на миллионы долларов.
- Пострадали крупные сети, включая Delhaize, Carrefour, Spar, ICA и Coop; требуется физическая модернизация оборудования для защиты.
Вторая волна кибератак обрушилась на европейские супермаркеты
Через несколько недель после аналогичного инцидента во Франции, новая волна кибератак поразила холодильные установки супермаркетов по всей Европе, в частности, в Бельгии, Швеции, Ирландии, Люксембурге и Эстонии. Хакеры удаленно подняли температуру в морозильниках до 50 градусов Цельсия, что привело к массовой порче продуктов и потенциальным убыткам в миллионы долларов.
Масштабы и методы атаки
В Бельгии атака началась в ночь на воскресенье, затронув около двадцати холодильных установок. Среди пострадавших сетей - Delhaize, Carrefour, Spar, Intermarché и Shop & Go. Представитель Sabcobel, компании по установке холодильного оборудования, сообщил, что для предотвращения таких атак необходимы физические модификации систем, а переход на безопасное интернет-соединение является временным решением.
В Швеции аналогичные проблемы затронули супермаркеты ICA и Coop. Сообщается о порче товаров в нескольких магазинах этих сетей, что вынудило сотрудников выбрасывать целые тележки продуктов. ICA Kvantum в Сьёбо и ICA Nära в Бёде подтвердили, что их холодильники и морозильники были взломаны.
Ирландия также столкнулась с этой проблемой: по меньшей мере 13 магазинов SuperValue сообщили о порче свежих и замороженных продуктов.
Последствия и реакция
Последствия атак оказались «катастрофическими» для некоторых магазинов. Например, управляющий Proxy Delhaize в Оверейсе, Бельгия, заявил, что им пришлось выбросить все свежие и замороженные продукты. Представитель Delhaize подтвердил «ИТ-инцидент», затронувший системы охлаждения в нескольких десятках магазинов, и заявил о временном ограничении ассортимента свежих и замороженных продуктов, но без перебоев в поставках из распределительных центров.
Метод атаки заключался в удаленной активации встроенного режима разморозки, с игнорированием стандартных настроек температуры и времени. Этот метод идентичен тому, что использовался во время атак во Франции в середине октября, когда пострадали сотни магазинов Carrefour, Coopérative U, Intermarché, Monoprix и других. Тогда CERT-FR выпустил предупреждение о компрометации контроллеров Danfoss AK-SM и AK-SC, хотя некоторые ритейлеры, такие как Coopérative U, не использовали оборудование Danfoss.
Уязвимость инфраструктуры и роль ИИ
Эти инциденты подчеркивают растущую уязвимость критической инфраструктуры, зависящей от интернет-соединения, к кибератакам. Отмечается, что рост кибервторжений в физический мир может быть связан с распространением ИИ-агентов, которые упрощают взлом даже для неспециалистов. В октябре хакер, предположительно использовавший ИИ-агентов, похитил данные 25 000 клиентов банков Южной Кореи. Дополнительную информацию о кибератаках можно найти в статье ФБР связало хакерскую группу tradertraitor из КНДР с кражей $6,43 млрд на binance.
Эти кибератаки демонстрируют критическую необходимость усиления кибербезопасности в физической инфраструктуре, особенно в системах контроля температуры. Для ритейлеров это означает не только финансовые потери от порчи продуктов, но и репутационные риски, а также необходимость инвестировать в физические модификации оборудования и более безопасные сетевые решения. Для потребителей это может означать временные перебои с поставками свежих и замороженных продуктов. Инциденты также подчеркивают растущую угрозу от ИИ-агентов в сфере киберпреступности, требуя пересмотра стратегий защиты.
Ужасная ситуация! Мы у себя в сети давно перешли на более защищенные контроллеры с изоляцией от публичных сетей, но даже это не дает 100% гарантии. Помню, как-то раз чуть не потеряли партию мяса из-за сбоя в одном из датчиков, который показывал норму, а по факту температура поползла вверх. Хорошо, что есть система резервного мониторинга. Всем советую регулярно проверять логи и не надеяться только на автоматику, особенно когда речь о миллионах.