- Крупнейшая криптовалютная биржа Binance потеряла $6,3 млрд в результате кибератаки.
- Атака включала фальшивые собеседования, зараженное ПО Homebrew и использование внутреннего ИИ-инструмента.
- Хакеры получали доступ к компьютерам инженеров на протяжении пяти месяцев, прежде чем взять под контроль криптокошельки.
Подробности многоступенчатой кибератаки на Binance
Крупнейшая в мире криптовалютная биржа Binance во вторник раскрыла детали масштабного хищения активов на сумму $6,3 млрд. Компания охарактеризовала инцидент как «сложную, многоступенчатую кампанию», а не единичный взлом или простую фишинговую атаку.
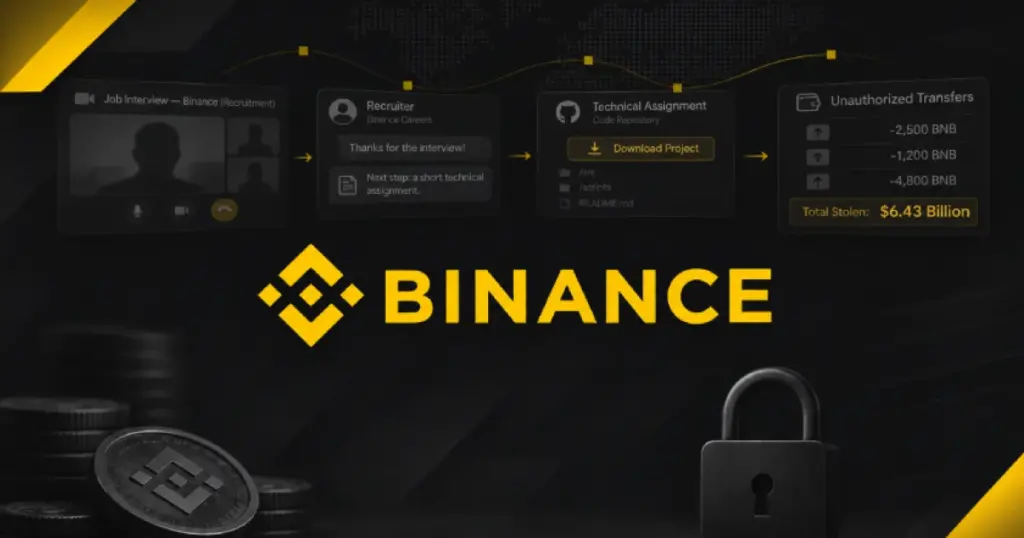
Согласно отчету Binance, процесс начался с компрометации двух инженеров через социальную инженерию, маскирующуюся под процесс найма, и использование поддельной установки Homebrew.
Хронология и методы атаки
Атака развивалась на протяжении нескольких месяцев, сочетая известные хакерские методы. Она началась с того, что инженер DevOps по кошелькам (инженер А) загрузил зараженную версию Homebrew - стороннего менеджера пакетов для macOS. Предполагается, что это произошло через вредоносную рекламу в поисковой системе Google. Команда безопасности Binance обнаружила аномалию, заменила устройство и обновила все связанные учетные данные, однако информация о роли инженера А и его коллег из команды инфраструктуры кошельков была скомпрометирована.
Затем последовал отдельный инцидент с другим инженером-программистом (инженер Б). С ним связались через легитимную платформу для поиска работы и пригласили на два этапа собеседования: с представителем отдела кадров и с «генеральным директором». Обе личности оказались вымышленными, а компания - фальшивой. Целью этих собеседований было предложить инженеру Б «задание», которое на самом деле представляло собой репозиторий вредоносного кода. Этот код запускался во время установки, выполняя ряд команд и методов уклонения от обнаружения, обходя тем самым системы безопасности Binance.
Использование ИИ-инструмента для контроля кошельков
После компрометации компьютера инженера Б злоумышленники использовали внутренний ИИ-инструмент Binance для получения доступа к еще двум машинам: инженера А и другого инженера-программиста по кошелькам (инженера В). На компьютере инженера А был обнаружен токен разрешения для развертывания контейнеров. Используя его, хакеры смогли войти на компьютер инженера В с украденными учетными данными, создать контейнер и запустить вредоносный скрипт. Это позволило им получить контроль над криптокошельками, используемыми для хранения транзитных средств биржи, и вывести $6,3 млрд.
| Этап атаки | Описание | Время |
|---|---|---|
| Загрузка зараженного Homebrew | Инженер А загрузил поддельную установку Homebrew через вредоносную рекламу. | Июнь (предположительно) |
| Фальшивые собеседования | Инженер Б был обманут фальшивыми собеседованиями, что привело к установке вредоносного ПО. | Несколько месяцев |
| Использование внутреннего ИИ-инструмента | Хакеры использовали внутренний ИИ-инструмент для доступа к другим машинам. | После компрометации инженеров |
| Хищение средств | Получение контроля над кошельками и вывод $6,3 млрд. | После 5 месяцев доступа |
На протяжении пяти месяцев хакеры постепенно получали доступ к компьютерам сотрудников, прежде чем использовать внутренний ИИ-инструмент для захвата контроля над кошельками биржи. Этот случай стал крупнейшим финансовым хищением в истории криптовалют.
Напоминаем, что ранее ФБР предполагало причастность северокорейской хакерской группы к этой атаке, что официальные лица Северной Кореи ожидаемо отрицали. Binance заморозила примерно половину украденных средств и уже покрыла оставшуюся часть.
Инцидент вновь поднимает вопросы о безопасности корпоративных систем, особенно в контексте использования инструментов на базе искусственного интеллекта в критически важных инфраструктурах.
Этот инцидент подчеркивает критическую важность многоуровневой защиты и обучения сотрудников основам кибербезопасности. Даже самые продвинутые технологии безопасности могут быть скомпрометированы через человеческий фактор и социальную инженерию. Компаниям необходимо усиливать контроль за загрузкой стороннего ПО, тщательно проверять процесс найма и обеспечивать строгую изоляцию систем, имеющих доступ к критически важным активам, особенно при интеграции внутренних ИИ-инструментов.
Атака на Binance демонстрирует критическую уязвимость в процессах онбординга и внутренней безопасности, особенно когда речь идет о фишинге через поддельные собеседования. Использование зараженного Homebrew и последующая эксплуатация внутреннего ИИ-инструмента для получения доступа к токенам развертывания подчеркивают необходимость многоуровневой аутентификации и строжайшего контроля доступа, даже для внутренних систем. Масштаб ущерба в $6,3 млрд указывает на системные пробелы, которые требуют немедленного пересмотра архитектуры безопасности.