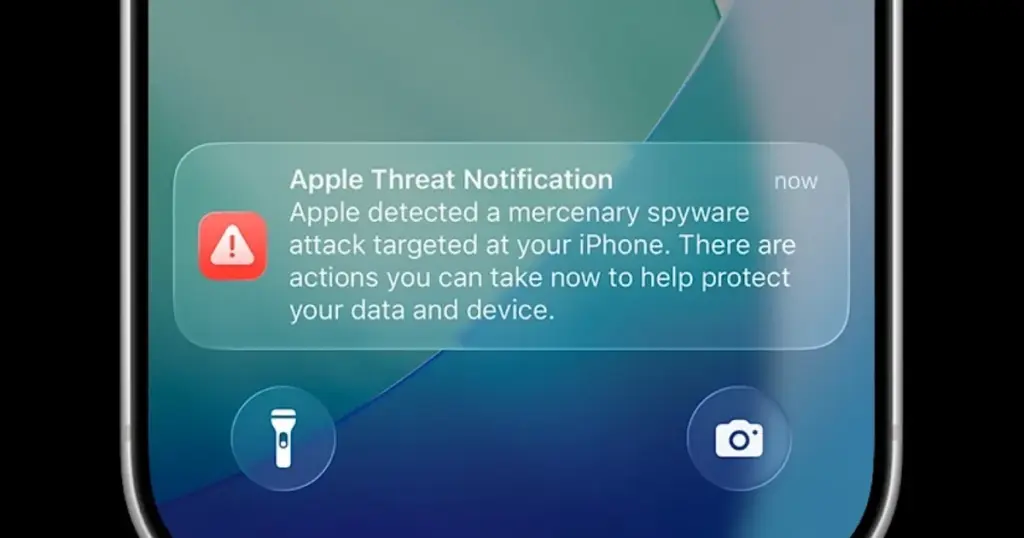
- Apple зафиксировала масштабную волну атак с использованием наемного шпионского ПО и уведомила пользователей в 99 странах мира.
- Среди потенциальных жертв взлома оказались члены немецкого Бундестага, чиновники исполнительной власти и кинематографист.
- Федеральное ведомство по безопасности информационной техники Германии (BSI) рекомендовало получателям уведомлений считать свои iPhone скомпрометированными.
Масштабная угроза цифровой безопасности
Корпорация Apple инициировала очередную глобальную рассылку предупреждений об опасных целевых атаках. Владельцы фирменных смартфонов сразу в 99 странах получили официальные системные уведомления о попытках заражения наемным шпионским программным обеспечением (mercenary spyware). Согласно полученным данным, рассылка тревожных сообщений пользователям началась 29 октября.
Целевой удар по властям Германии
Особую тревогу ситуация вызвала в Германии, где под прицелом киберпреступников оказались государственные деятели. Среди получателей предупреждений от Apple значатся депутаты немецкого парламента (Бундестага), представители исполнительных органов власти, а также один кинорежиссер.
В связи с инцидентом немецкие компетентные структуры начали официальное разбирательство. Федеральное ведомство по безопасности информационной техники Германии (BSI) опубликовало официальное предписание на своем веб-сайте. Эксперты BSI призвали всех чиновников и общественных деятелей, получивших сообщения от Apple, незамедлительно признать свои устройства iPhone потенциально скомпрометированными и предпринять соответствующие меры защиты.
Использование наемного коммерческого шпионского ПО против политиков и публичных фигур подтверждает растущие риски для высокопоставленных лиц. Пользователям, работающим с конфиденциальными данными и получившим аналогичные оповещения, необходимо полностью изолировать смартфоны, сменить учетные записи и передать устройства экспертам по кибербезопасности для анализа.
Очень интересно, что Apple так активно предупреждает пользователей. Мне вот интересно, каким образом они вообще обнаруживают такие атаки и могут определить, что это именно наемное шпионское ПО? И есть ли способы защиты для обычных пользователей, или это касается только политиков и высокопоставленных лиц? Хотелось бы узнать больше о превентивных мерах.