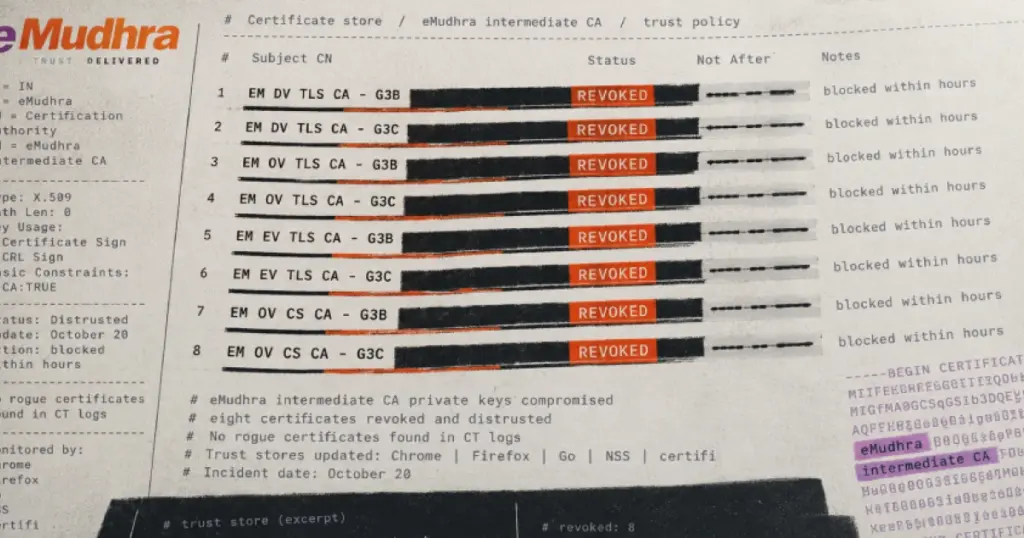
- Скомпрометированы восемь промежуточных TLS-сертификатов крупного удостоверяющего центра eMudhra, выпустившего свыше 60 миллионов цифровых подписей.
- Криптографические ключи восстанавливались за доли секунды: значения приватных ключей оказались тривиальными числами вроде «4», «56» и «115» вместо 384-битной энтропии.
- Браузерные гиганты (Mozilla, Google, Apple) оперативно заблокировали уязвимые цепочки доверия, однако процесс очистки IoT и Linux-систем займет значительное время.
Катастрофическая уязвимость в корневой инфраструктуре eMudhra
Индустрия кибербезопасности столкнулась с беспрецедентным инцидентом: индийский удостоверяющий центр eMudhra, заявляющий о выпуске более 60 миллионов цифровых сертификатов по всему миру, допустил фатальную ошибку при генерации криптографических ключей. Как подтвердили представители Mozilla и Google Chrome Root Program, скомпрометированными оказались сразу восемь промежуточных сертификатов (intermediate CA).
Промежуточные центры сертификации обладают полномочиями подписывать конечные SSL/TLS-сертификаты для любых доменов. В руках злоумышленников подобные ключи позволяют мгновенно выпускать легитимные с точки зрения браузеров сертификаты для абсолютно любого веб-ресурса в сети, организовывая атаки типа Man-in-the-Middle (MitM) с перехватом и модификацией защищенного HTTPS-трафика.
«Число 4»: как раскрыли критическую брешь
Первые публичные сигналы появились после публикации исследователя под псевдонимом Wayne на специализированном ресурсе emudhra.we-have-a-problem.com, где сообщение было заверено цифровой подписью одного из скомпрометированных ключей eMudhra. Как отметил представитель криптографической команды Mozilla Деннис Джексон (Dennis Jackson), официальный отчет об инциденте поступил в сообщество в субботу, 17 октября, в 20:06 UTC.
Дальнейший технический разбор привел специалистов в шок. Исследователь Скотт Хелме (Scott Helme) продемонстрировал, что секретные ключи P-384, которые по стандартам должны обладать 384-битной случайной энтропией (примерно 10115 комбинаций), извлекались из публичных сертификатов на обычном ноутбуке менее чем за секунду.
| Параметр | Криптографический стандарт (P-384) | Фактическая реализация eMudhra |
|---|---|---|
| Длина ключа / Пространство поиска | 384 бит (~2384 / 10115 вариантов) | Примитивные целые числа (мгновенный перебор) |
| Выявленные значения приватных ключей | Криптографически стойкая псевдослучайная последовательность | 4, 56, 66, 115, 155, 156, 230, 237 |
| Время факторизации / восстановления | Практически невозможно при текущих мощностях | Менее 1 секунды на персональном компьютере |
| Масштаб влияния CA | Строгая изоляция и защита HSM | Свыше 60 млн выпущенных сертификатов eMudhra |
Экстренное реагирование технологических гигантов
По состоянию на текущий момент журналы Certificate Transparency не зафиксировали фактов вредоносного использования уязвимых ключей в дикой природе. Корпорации Google, Mozilla и Apple оперативно внедрили защитные механизмы в Chrome, Firefox и Safari, превентивно блокирующие скомпрометированные промежуточные звенья. Сама компания eMudhra отозвала проблемные сертификаты, а множество open-source проектов выпустили срочные обновления для исключения доверия к скомпрометированным цепочкам.
Тем не менее, полное устранение последствий сопряжено с серьезными трудностями. Если настольные браузеры обновляются централизованно и оперативно, то сегменты Интернета вещей (IoT), встраиваемое оборудование и дистрибутивы Linux требуют длительного цикла ручной верификации и обновления хранилищ доверенных сертификатов.
Рядовым пользователям достаточно убедиться, что их браузеры и операционные системы обновлены до актуальных сборок. Системным администраторам, DevOps-инженерам и владельцам инфраструктуры на базе Linux необходимо провести немедленный аудит локальных хранилищ сертификатов и удостовериться, что промежуточные цепочки eMudhra исключены из доверенных источников.
Оперативная реакция браузеров обнадеживает, но проблема гораздо глубже. В IoT-устройствах и закрытых корпоративных контурах сертификаты зачастую не обновляются годами. Полная зачистка потребует огромных ресурсов, и риск скрытых MitM-атак в legacy-системах останется с нами надолго.