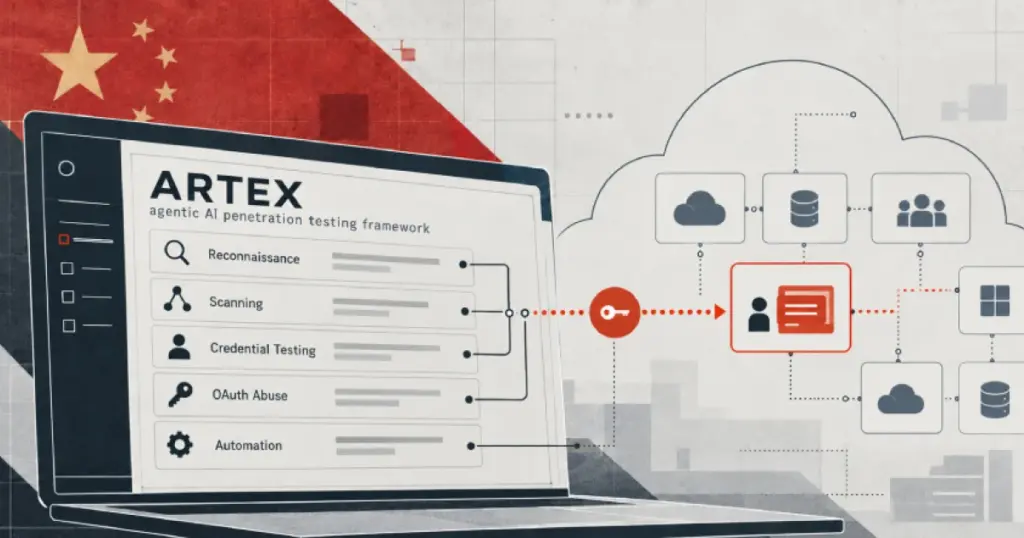
- Связанная с Китаем хакерская группа Storm-0940 использовала ИИ-агентов ARTEX для компрометации облачных сервисов ConnectWise.
- Атака затронула более 2250 клиентов Microsoft 365, при этом хакеры получали привилегированный доступ менее чем за три часа.
- ARTEX - это ИИ-фреймворк для тестирования на проникновение на языке Go, который автоматизировал сканирование, подбор паролей и эксплойты.
Microsoft объявила, что группа Storm-0940, связанная с китайским государством и активная с 2021 года, стоит за недавней компрометацией цепочки поставок через приложение ConnectWise Cloud Backup. Злоумышленники использовали ИИ-агентов для ускорения и масштабирования своих операций, нацелившись на более чем 2250 клиентов Microsoft 365.
Использование ИИ-агентов ARTEX
В ходе атаки Storm-0940 применила ARTEX - фреймворк для тестирования на проникновение на основе Go, который использует ИИ-агентов для автоматизации таких задач, как разведка, обнаружение уязвимостей, атаки на учетные данные и кража данных. Этот инструмент, ранее бывший открытым исходным кодом, стал закрытым после его использования в атаках на южнокорейские финансовые учреждения. Microsoft отмечает, что ARTEX позволяет злоумышленникам действовать круглосуточно с минимальным участием человека, значительно сокращая время реакции для защитников. Группа Storm-0940 начала использовать ARTEX еще в сентябре, атакуя организации по всему миру, включая государственные учреждения, оборонных подрядчиков, банки, производителей и технологические компании.
Хронология и масштаб атаки
С 10 по 14 октября хакеры предприняли более 151 000 неудачных попыток входа в 327 учетных записей восьми организаций с помощью метода подбора паролей. Несмотря на отсутствие успешных входов на этом этапе, злоумышленники затем переключились на скомпрометированные учетные данные приложений ConnectWise. Эти учетные данные позволили им использовать разрешения, уже предоставленные клиентами сервисам ConnectWise, без необходимости интерактивного входа пользователя.
Вооружившись ARTEX, Storm-0940 предприняла попытки аутентификации в более чем 2250 клиентах Microsoft 365, достигая в пике 2900 попыток в минуту. Microsoft также зафиксировала ускоренную ИИ-активность через Microsoft Graph, включая разведку, изменения учетных данных приложений и попытки модификации привилегий, что потенциально позволяло злоумышленникам сохранять доступ даже после отзыва исходных учетных данных.
Хотя большинство попыток не увенчались успехом, Microsoft подтверждает, что хакеры смогли установить постоянный привилегированный доступ в ряде организаций. Конкретное количество скомпрометированных клиентов или факт кражи данных не раскрываются, поскольку успешный вход не всегда означает доступ к информации.
Реакция ConnectWise и предыдущие инциденты
ConnectWise, поставщик услуг управления ИТ, после обнаружения несанкционированного доступа к идентификаторам приложений отключил свои сервисы Cloud Backup, SaaS Security и Cloud Management. Генеральный директор ConnectWise Мэнни Ривело заявил, что компания локализовала затронутые подключения приложений и постепенно восстанавливает сервисы. Однако он отметил, что отключение этих подключений не обязательно вытеснит злоумышленников, уже закрепившихся в клиентских средах.
Это не первый инцидент для ConnectWise. В мае 2025 года компания признала, что «изощренный государственный субъект» взломал ее системы и скомпрометировал небольшое число клиентов, использующих программное обеспечение удаленного доступа ScreenConnect. На данный момент нет оснований полагать, что эти две атаки связаны. Более подробно о прогнозах в сфере ИИ можно узнать в нашей статье: SK Hynix прогнозирует дефицит памяти до 2030 года на фоне роста спроса на ИИ.
Использование ARTEX другими группами
Microsoft сообщает, что Storm-0940 не единственная группа, использующая ARTEX. Фреймворк, свободно доступный для тестирования на проникновение, был замечен в использовании злоумышленниками из нескольких географических регионов. Хотя используемые методы - кража учетных данных, подбор паролей и злоупотребление приложениями - не являются новыми, ИИ помог Storm-0940 выполнять их значительно быстрее, сокращая время от первоначальной цели до получения привилегированного облачного доступа менее чем до трех часов.
| Параметр | Детали |
|---|---|
| Группа атаки | Storm-0940 (связана с Китаем) |
| Используемый инструмент | ARTEX (ИИ-фреймворк для пентеста) |
| Количество затронутых клиентов M365 | Более 2250 |
| Скорость получения привилегий | Менее 3 часов |
| Пиковая частота попыток входа | 2900 попыток/мин |
| Типы целей | Гос. учреждения, оборонные подрядчики, банки, производители, тех. фирмы |
| Дата раскрытия ConnectWise | 16 октября |
| Дата раскрытия Microsoft | 21 октября |
Этот инцидент подчеркивает растущую угрозу со стороны кибератак, использующих ИИ для автоматизации и ускорения операций. Для организаций это означает необходимость усиления многофакторной аутентификации, регулярного аудита разрешений приложений и оперативного мониторинга подозрительной активности. Поставщики услуг, такие как ConnectWise, должны уделять первостепенное внимание безопасности цепочки поставок, поскольку компрометация одного звена может поставить под угрозу тысячи клиентов. Применение ИИ-агентов, таких как ARTEX, сокращает время реакции для защитников, требуя более продвинутых и автоматизированных систем обнаружения угроз.
Очень интересно, как ИИ-агенты вроде ARTEX меняют ландшафт кибератак. Меня всегда занимало, насколько сложно сейчас отличить действия человека от действий автоматизированных систем, особенно когда речь идет о таких сложных фреймворках. Как, по-вашему, будет развиваться противостояние ИИ-агентов у атакующих и защитников в ближайшем будущем? И что насчет этической стороны использования таких инструментов?