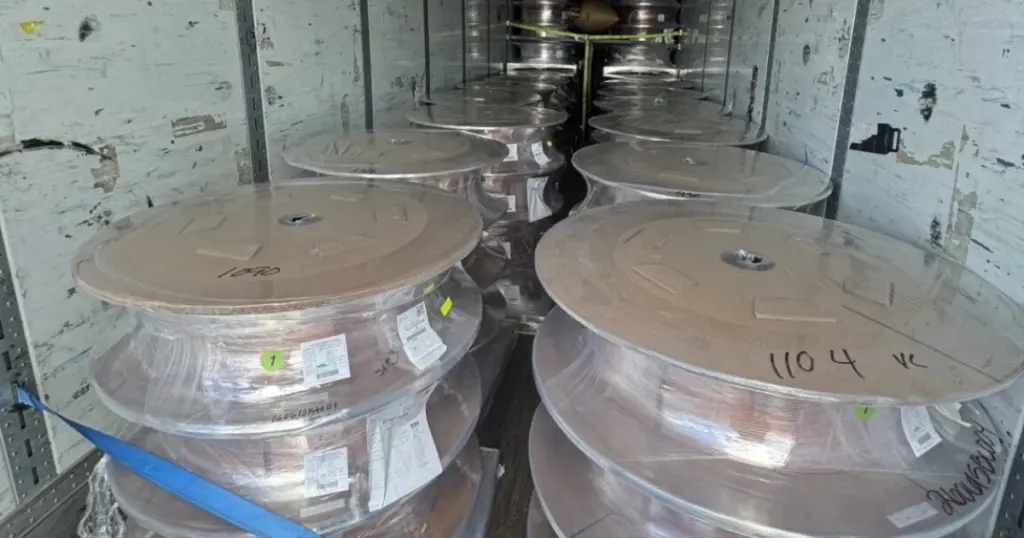
- С июня текущего года преступники похитили оборудование для центров обработки данных на сумму свыше $100 млн.
- Злоумышленники используют комбинацию кибератак (фишинг, взлом аккаунтов брокеров) и физического насилия (тараны эскортных машин), а также спуфинг GPS для сокрытия местоположения.
- Похищенное оборудование, включая серверы, оперативную память и кабели, часто предназначается для зарубежных покупателей, находящихся под экспортным контролем США.
Новая волна кибер- и физических атак на логистику дата-центров
С июня текущего года организованные преступные группировки похитили оборудование для центров обработки данных на сумму более 100 миллионов долларов. Эти инциденты, о которых сообщает NBC News, демонстрируют растущую изощренность методов, применяемых злоумышленниками, сочетающими цифровые уловки с физическим насилием.
Схемы хищений: от фишинга до спуфинга GPS
Преступники начинают с взлома аккаунтов грузовых брокеров на веб-сайтах объявлений о перевозках. Они размещают поддельные заказы, чтобы привлечь реальные транспортные компании, а затем отправляют им вредоносные ссылки. После перехода по ссылке на устройства жертв устанавливается программное обеспечение, позволяющее злоумышленникам получить контроль над их аккаунтами и делать ставки на реальные перевозки.
В некоторых случаях для сбора груза нанимается ничего не подозревающий водитель, в других - используются поддельные водительские удостоверения для найма сообщников. В конечном итоге груз передается водителям, работающим с преступниками, для дальнейшей перепродажи. В одном из крупнейших случаев хищений для предотвращения цифрового мониторинга использовалась подмена координат GPS.
Масштабы и стоимость похищенного оборудования
Похищенное оборудование включает в себя серверы, оптоволоконные и медные кабели, модули оперативной памяти, накопители, маршрутизаторы и другие компоненты. В одном инциденте в Рино исчезло оборудование на $38 млн. В том же городе в июле 2025 года было украдено полупроводников и продукции Apple на $15 млн. В июне 2026 года в районе пустыни Мохаве было похищено оборудования на $13 млн, а компонентов серверных стоек, направлявшихся в Техас, на $10 млн.
Даже медный провод становится целью: один украденный прицеп содержал меди на $300 000. По словам Кита Льюиса из Verisk Cargonet, «это как красть чистые золотые слитки… украсть [грузы для дата-центров] намного проще, чем ограбить банк».
| Тип оборудования | Оценочная стоимость | Место инцидента |
|---|---|---|
| Серверное оборудование | $38 млн | Рино |
| Полупроводники и продукция Apple | $15 млн | Рино |
| Серверное оборудование | $13 млн | Пустыня Мохаве |
| Компоненты серверных стоек | $10 млн | Направлялись в Техас |
| Медный провод | $300 000 | Неизвестно |
Международные связи и методы насилия
Помимо киберугроз, преступники прибегают к физическому насилию. В нескольких недавних случаях угонщики таранили машины сопровождения, чтобы грузовик мог беспрепятственно скрыться. По мнению правоохранительных органов, это указывает на потенциальную эскалацию насильственных тактик, характерных для других стран.
Скотт Корнелл из TAPA Americas отмечает, что эти группировки «действуют из десятка разных стран, нацеливаясь на грузоперевозки в цепочке поставок США. Это не примитивные банды, а спланированные, стратегические операции». Около 60-70% украденных грузов, включая оборудование для дата-центров, в конечном итоге оказываются за границей, часто в странах, находящихся под жестким экспортным контролем США, таких как Китай. Платформа Verified Carrier также зафиксировала подозрительную активность, связанную с кражами грузов в США, в Индии, Узбекистане, Пакистане, Колумбии и Молдове.
В апреле этого года ФБР выпустило предупреждение о «кибер-ориентированных стратегических кражах грузов», описывающее схемы с подделкой адресов электронной почты брокеров для получения доступа к системам грузоперевозок и участия в торгах за грузы. Это подчеркивает растущую угрозу для всей цепочки поставок, включая компоненты для ИИ-агентов и других высокотехнологичных систем.
Рост числа высокотехнологичных краж грузов для дата-центров требует от логистических компаний и операторов усиления безопасности на всех этапах цепочки поставок. Это включает в себя не только физическую охрану и GPS-мониторинг, но и строгие протоколы кибербезопасности для защиты аккаунтов брокеров и водителей. Использование спуфинга GPS и поддельных удостоверений личности подчеркивает необходимость внедрения более совершенных систем верификации и многофакторной аутентификации. Компании должны также учитывать международный характер этих преступлений и потенциальное участие иностранных покупателей.
Очень интересно, как преступники умудряются так мастерски сочетать цифровые уловки со спуфингом GPS и физическим насилием. Меня особенно заинтриговал момент с поддельными заказами и вредоносными ссылками — насколько сложно обычным брокерам распознать такие хитрости? И что насчет спуфинга GPS, существуют ли эффективные контрмеры, которые могли бы предотвратить сокрытие местоположения груза?